



Минобороны США будет делиться зловредами с экспертами через VirusTotal

Минобороны США будет делиться зловредами с экспертами через VirusTotal

Минобороны США будет делиться зловредами с экспертами через VirusTotal

Cyber National Mission Force (CNMF), подразделение Кибернетического командования США (USCYBERCOM), запустило новую инициативу, согласно которой Минобороны будет делиться обнаруженными в правительственных сетях семплами вредоносных программ с ИБ-сообществом.

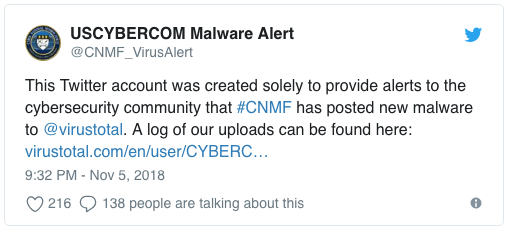
CNMF начало реализацию этого проекта с того, что был создан специальный аккаунт на VirusTotal. Как известно, этот сервис может выступать в качестве репозитория вредоносов. Вдобавок представители USCYBERCOM создали дополнительный Twitter-аккаунт, где будут публиковаться ссылки на новые загрузки вредоносных образцов.

Инициативу USCYBERCOM тепло встретили ведущие представители рынка информационной безопасности.

«Это замечательная инициатива. Если бы другие государства запустили похожие проекты, кибермир стал бы гораздо чище», — отметил Костин Райю, руководитель глобального центра исследований и анализа угроз «Лаборатории Касперского».

Надо отметить, что идея уже начала себя хорошо проявлять — одними из загруженных файлов оказались ранее неизвестные антивирусным экспертам части вредоноса LoJack. Таким образом, злонамеренная библиотека rpcnetp.dll попала в руки ИБ-специалистов.

Райю отметил, что «Лаборатория Касперского» отслеживала эту вредоносную программу годами.

Однако некоторые эксперты более осторожны в высказываниях. Например, Джон Халткист из FireEye, который заявил следующее:

«Нужно будет посмотреть, как этот проект проявит себя в перспективе».

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru