



Защитник Windows стал первым антивирусом, работающим из песочницы

Защитник Windows стал первым антивирусом, работающим из песочницы

Защитник Windows стал первым антивирусом, работающим из песочницы

Как заявила на днях Microsoft, встроенное антивирусное решение Защитник Windows стало первой программой такого класса, способной работать из песочницы. Идея такой реализации заключается в предотвращении утечек багов и эксплойтов из одного процесса в другой.

Обход песочницы по праву считается одним из самых сложных методов, которые могут использовать авторы вредоносных программ. Именно поэтому запуск программы в песочнице принято считать оптимальной мерой безопасности, которой должны придерживаться разработчики качественного софта.

«Мы находимся в процессе постепенной реализации этой возможности для Windows Insider. Также мы постоянно анализируем обратную связь для усовершенствования системы», — сказано в блоге Microsoft.

Те пользователи, которые не желают ждать пока корпорация закончит тестирование, могут активировать функцию уже сейчас. По сути, поддержка запуска Защитника Windows в песочнице была тайно введена еще со времен Windows 10 версии 1703.

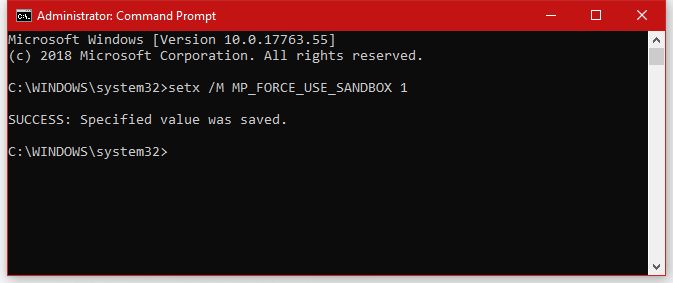
Чтобы активировать ее сейчас, пользователям нужно выполнить следующие шаги:

  1. Открыть командную строку cmd.exe (причем запустить ее следует от имени администратора).
  2. Затем нужно ввести: setx /M MP_FORCE_USE_SANDBOX 1
  3. Нажать Enter и ждать валидацию.
  4. Перезагрузить компьютер.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru