



Белый дом: Информация о прослушке Трампа Китаем и Россией недостоверна

Белый дом: Информация о прослушке Трампа Китаем и Россией недостоверна

Белый дом: Информация о прослушке Трампа Китаем и Россией недостоверна

Белый дом прокомментировал историю с прослушиванием личных разговоров Дональда Трампа китайской и российской разведкой. В официальной резиденции президента США назвали опубликованную The New York Times статью недостоверной, так как у Трампа в наличии только один служебный iPhone.

Представители главы США подчеркнули, что этот единственный iPhone соответствует всем требованиям безопасности. Он находится под контролем спецслужб, которые регулярно поверяют его на уязвимости, а также при необходимости меняют.

«Опубликованная The New York Times информация, касающаяся мобильного телефона президента США, носит недостоверный характер. У главы нет трех мобильных телефонов. У него один официальный правительственный iPhone», — заявил Хоган Гидли, официальный представитель Белого дома.

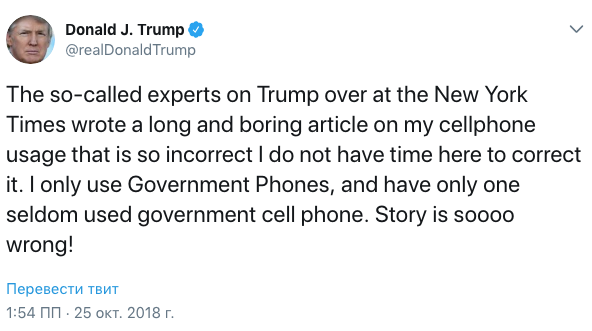
Также статью прокомментировал и сам глава Америки. Трамп написал свое видение в Twitter:

«Так называемые эксперты по части Трампа в The New York Times написали длинную, скучную статью по поводу моего мобильного устройства. Эта информация неверна, я использую только правительственные телефоны».

Напомним, вчера издание The New York Times, ссылаясь на источники в спецслужбах, заявило, что китайские и российские шпионы прослушивают телефонные разговоры президента США Дональда Трампа. Из отчета следует, что каждый раз, когда Трамп совершает звонки своим друзьям, используя iPhone, шпионские структуры прослушивают их содержимое.

Обычно такие разговоры касаются отстраненных от политики тем, в отчете спецслужб это называется «сплетничать со своими друзьями». Однако и такие разговоры главы государства могут дать иностранным оппонентам много сведений.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru