



Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Чуть более недели назад исследователь, скрывающийся под псевдонимом GeoCold, пообещал запустить атаку 51 % на блокчейн не сильно популярной криптовалюты Einsteinium (EMC2). Таким образом хакер хотел показать миру, насколько легко можно осуществить весь процесс.

Изначально GeoCold написал о своем намерении на Reddit, и спустя чуть больше недели ему удалось захватить около 70 % сети цифровой валюты Bitcoin Private (BTC). Самое интересное — хакер стримил процесс в прямом эфире.

В мире криптовалют действует один принцип — чем больший процент мощности майнинга находится у тебя руках, тем больше твои шансы повлиять на транзакции. Например, можно осуществить атаку двойного расходования (double spending attack).

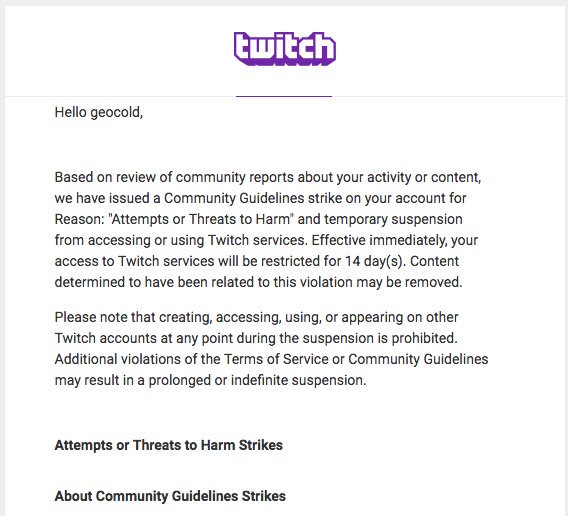
Исследователь GeoCold организовал демонстрацию своей атаки на сервисе Twitch, но был забанен там довольно быстро. После этого он перешел на StreamMe, где тоже вскоре был отправлен в бан. Об этом хакер сообщил у себя в Twitter.

Но несмотря на это, GeoCold удалось доказать свою точку зрения — маленькие криптовалюты легко атаковать. Исследователь заявил, что знает, о чем говорит, так как совершает такие атаки уже несколько лет.

Эксперт объясняет, что подобные атаки довольно затратные. Чтобы иметь представление о суммах, которые придется заплатить за атаки на разные валюты, можно посетить специальный сайт.

В мае Bitcoin Gold (BTG) пострадала от атаки 51 %. Злоумышленникам удалось похитить $17.5 миллионов у криптовалютных бирж. По словам команды Bitcoin Gold, преступники атаковали биржи, а не отдельных пользователей.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru