


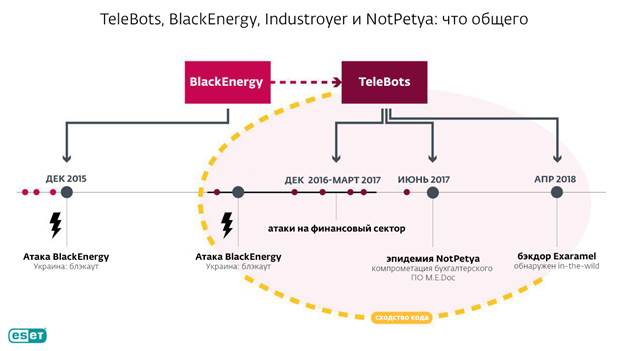

Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

Специалисты антивирусной компании ESET смогли установить связь между киберпреступной группой TeleBots со сложным вредоносным комплексом Industroyer, который был разработан специально для атак на энергетический сектор.

Впервые эксперты заподозрили наличие этой связи апреле этого года, когда группа TeleBots начала активно использовать бэкдор, который детектируется ESET как Exaramel. Оказалось, что Exaramel является усовершенствованной версией Industroyer.

Специалисты напоминают, что TeleBots участвовали в кибератаках NotPetya, которые имели место летом прошлого года. Эта же группировка причастна к атакам 2015 года на украинские энергетические предприятия и другие объекты. Тогда злоумышленники использовали вредонос BlackEnergy.

В июне 2017 года ESET представила исследование вредоносной программы Industroyer, предназначенной для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях. Подобный зловред мог стать причиной сбоя энергоснабжения в Киеве в декабре 2016 года.

«Предположения относительно связи Industroyer с группой TeleBots появились вскоре после того, как Industroyer попала в энергосистему Украины, – комментирует Антон Черепанов, старший вирусный аналитик ESET, который руководил исследованиями Industroyer и NotPetya. – Тем не менее, доказательств до настоящего времени представлено не было. Открытие Exaramel показывает, что группа TeleBots сохраняет активность в 2018 году и продолжает совершенствовать тактику и инструментарий».

Более подробная информация о новом бэкдоре TeleBots и индикаторы компрометации – в блоге ESET.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru