



Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

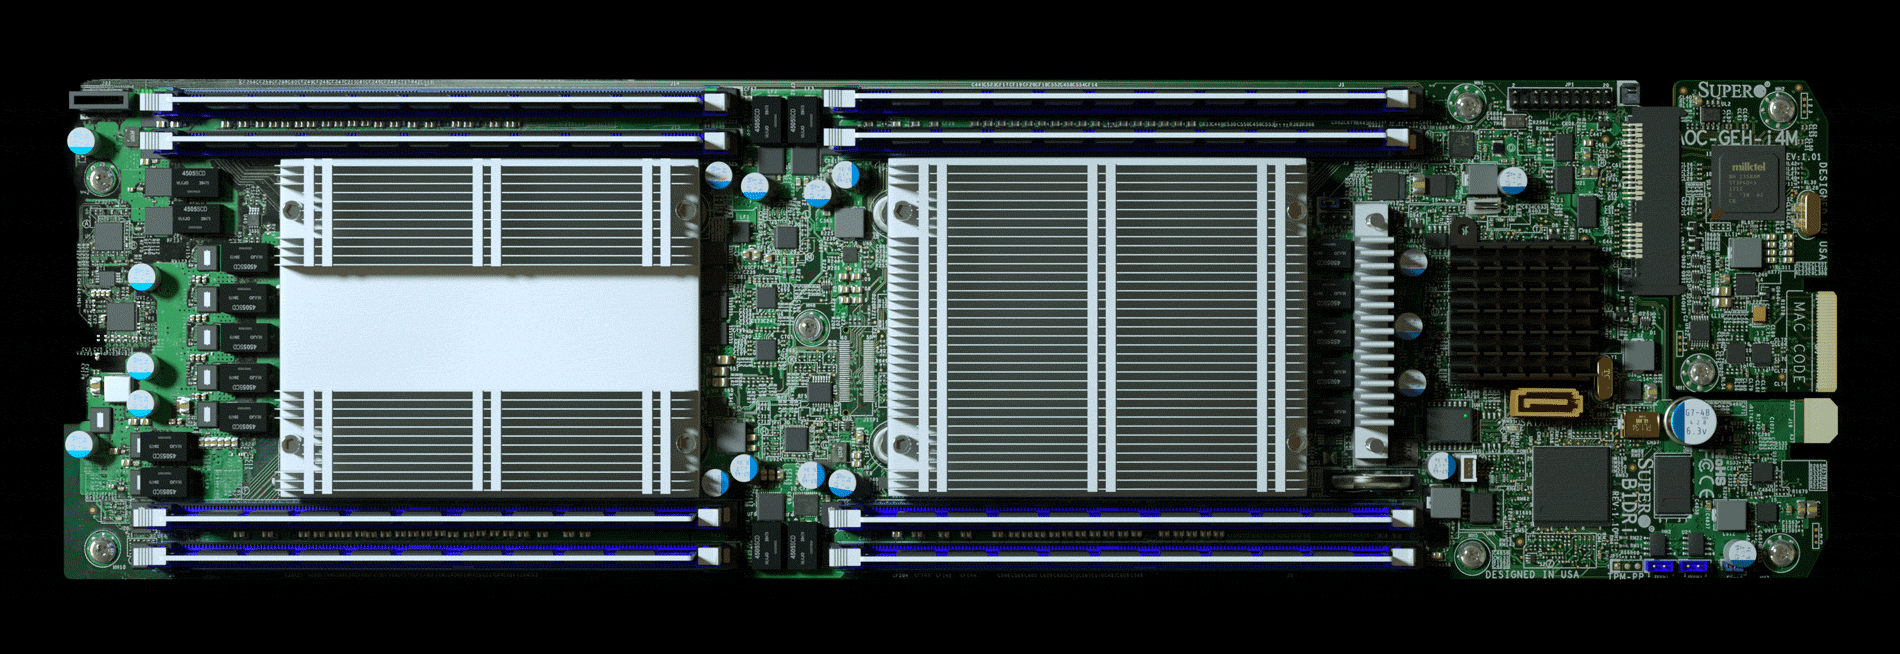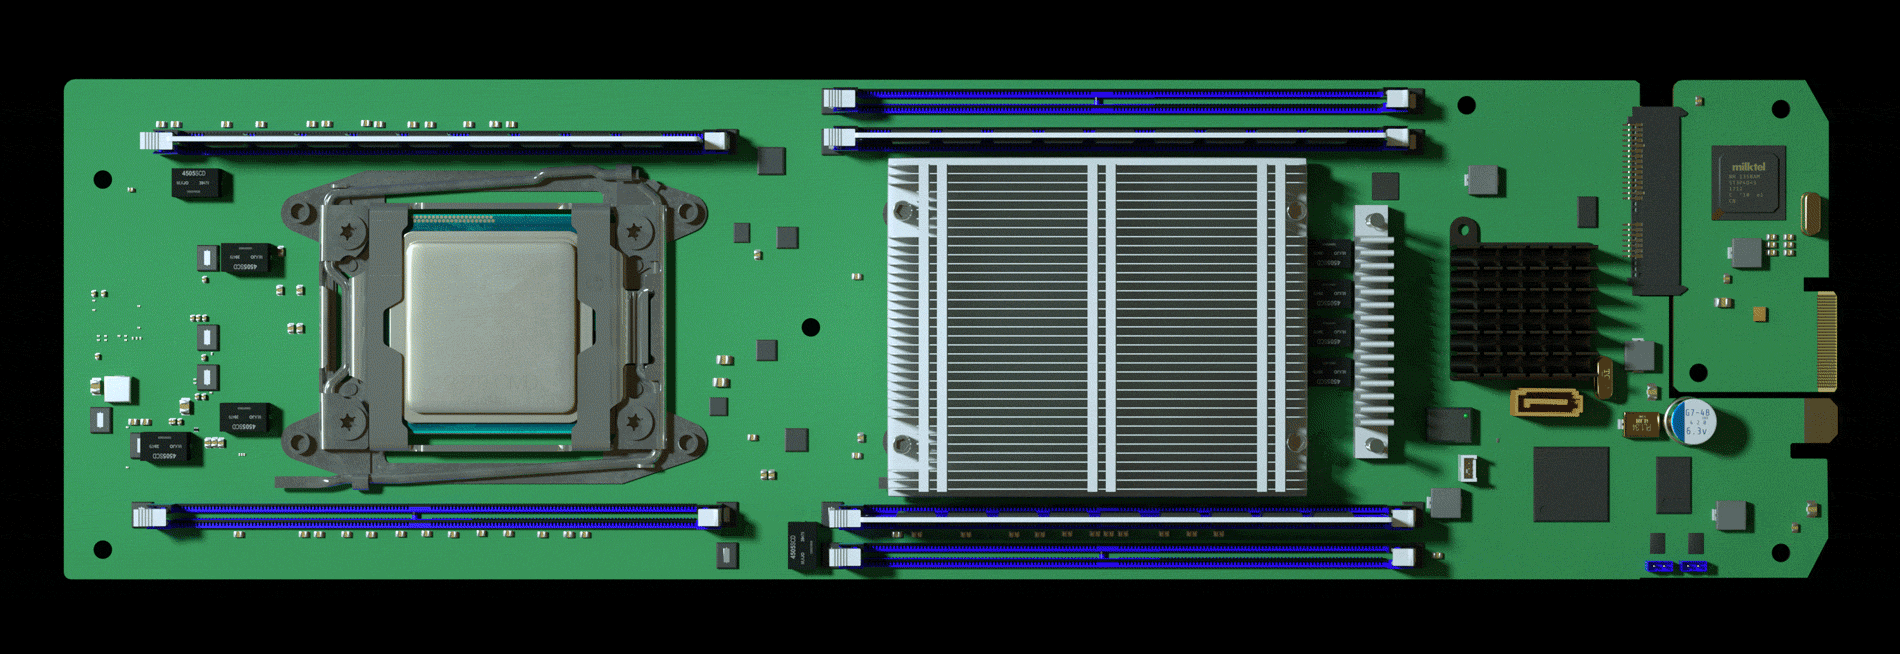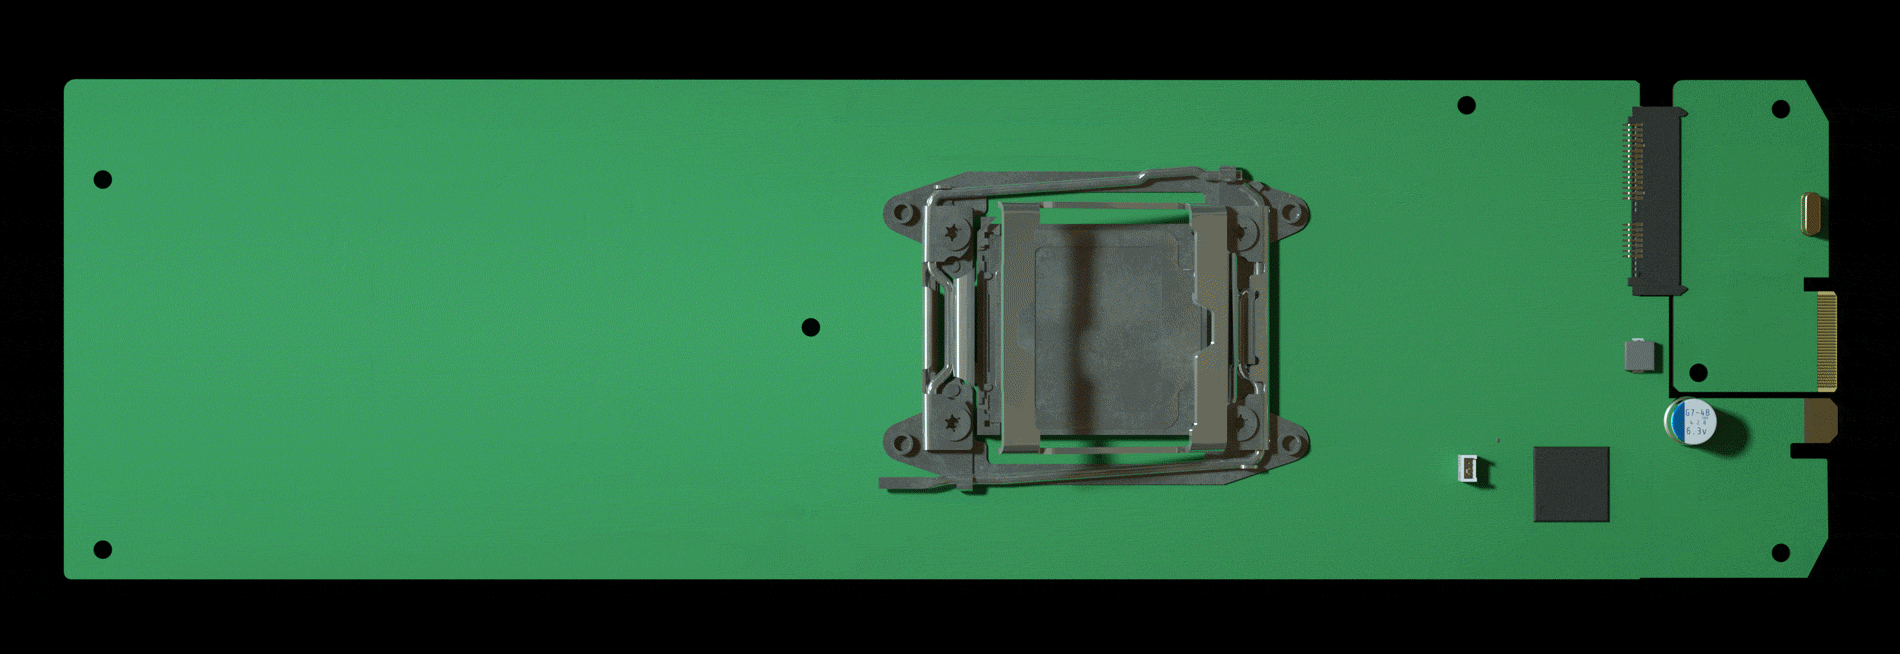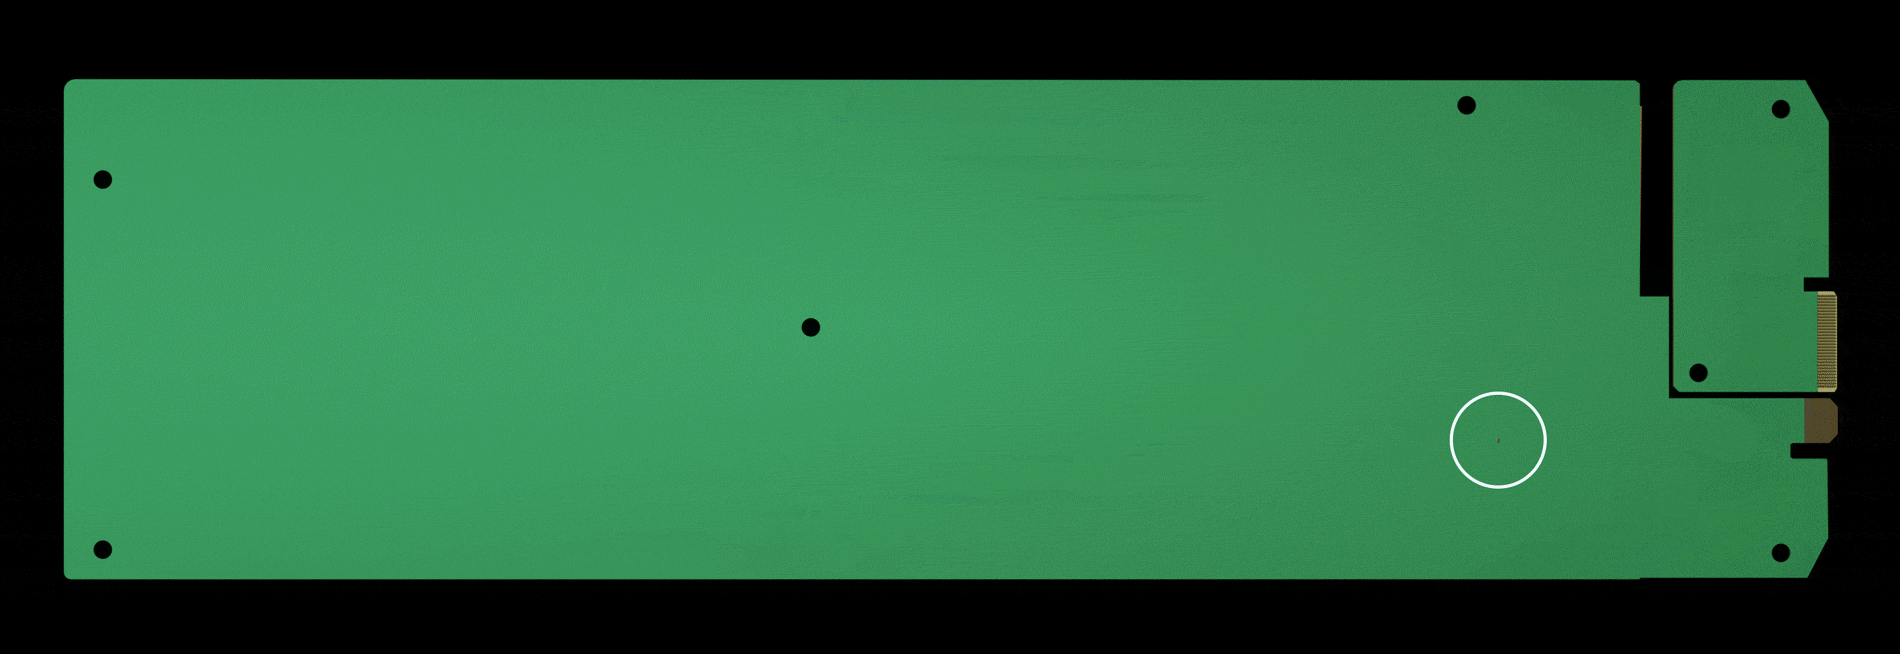
Китайские спецслужбы уже долгое время шпионили за 30 крупнейшими корпорациями США, среди которых были Amazon и Apple. А все благодаря крошечному чипу, который встраивали в материнские платы, предназначенные для серверов этих компаний.

Изначально эти платы производились именно в Китае, так что не удивительно, что разведка КНР имела возможность установить туда чип. Далее эти платы поставлялись в США для использования в крупных государственных и коммерческих структурах.

Как сообщил Bloomberg, сославшись на свои источники, в этих платах были обнаружены микрочипы, используемые Китаем для шпионажа в катастрофических масштабах.

В отчете Bloomberg упоминается американская компания Supermicro, которая сотрудничает с поставщиками из Китая. Количество клиентов этой компании находится в районе 900 в 100 разных странах мира.

Спецслужбы США, судя по всему, уже давно подозревали, что Китай воспользуется подобным методом для шпионажа за инфраструктурами Штатов. Первые доказательства такого шпионажа были обнаружены в 2015 году, когда сотрудники Amazon наткнулись на микрочипы, встроенные в матплаты.

Сообщается, что чуть позже эти же чипы обнаружили и в Apple.

Китайская разведка всеми правдами и неправдами (часто с помощью взяток и угроз) добивалась встраивания микрочипов в стандартную конструкцию плат. Устройство располагали максимально близко к контроллеру, чтобы предоставить удаленный доступ к его памяти.

Теперь, похоже, США сместили свой фокус в сторону Китая в качестве главного киберпротивника страны. Какое тут вторжение в выборы, когда в страну поступают платы со встроенными устройствами для шпионажа.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru