



Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

37-летний Руслан Бондарс из Латвии был приговорен к 14 годам тюрьмы за создание и поддержание сервиса под названием Scan4You, который позволял создателям вредоносных программ проверять процент детекта своего вредоносного кода. В среде ИБ-экспертов Scan4You принято описывать как «контрантивирус».

Принцип работы Scan4You схож с сервисом VirusTotal — оба собирают различные антивирусные движки и позволяют пользователям просканировать какой-либо файл одновременно этими движками.

Единственное отличие Scan4You от VirusTotal — сервис не отправляет результаты сканирования антивирусным вендорам, о них узнает лишь пользователь, проверяющий файл. Подобные сервисы авторы вредоносных программ использовали уже много лет.

Это хорошая тактика, позволяющая определить количество детектирований вредоносного кода до того, как он будет запущен в реальных кибератаках. Таким образом, злоумышленник становится уже куда лучше осведомлен, что позволяет ему более грамотно планировать свои атаки.

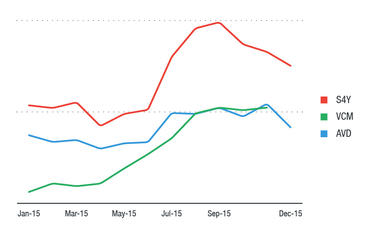
По данным компании Trend Micro, Бондарс запустил Scan4You в 2009 году. Сервис довольно быстро занял позицию самого популярного инструмента для проверки своего вредоносного кода. График ниже отображает популярность Scan4You относительно аналогов:

Бондарс допустил одну крупную ошибку — он заблокировал отправку отчетов о скандирования антивирусным компаниям, однако забыл заблокировать сканирования URL от движка Trend Micro.

Разработчик был арестован в мае прошлого года, теперь ему придется отбывать реальный срок за решеткой.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru