



Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

В первой половине 2018 года решения «Лаборатории Касперского» зафиксировали атаки вредоносного ПО на более чем 40% компьютеров АСУ. В большей степени пострадали Вьетнам, Алжир и Марокко, а самой безопасной оказалась Дания. Эти данные приводятся в отчёте Kaspersky Lab ICS CERT о ландшафте угроз для систем промышленной автоматизации в первом полугодии 2018 года.

Кибератаки на промышленные компьютеры считаются чрезвычайно опасной угрозой, поскольку они могут приводить к финансовым потерям и простою производства. Более того, подобные инциденты на предприятиях могут серьёзно подорвать социальное благосостояние, экологию и макроэкономику всего региона.

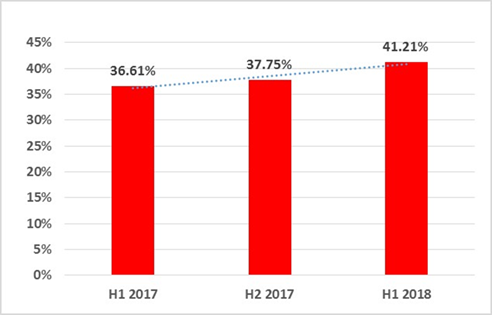
Статистика, собранная исследователями «Лаборатории Касперского», показывает, что в первой половине 2018 года 41,2% компьютеров АСУ были атакованы по меньшей мере один раз. И этот показатель продолжает расти: за последние полгода он увеличился с 37,75% до 41,21%.

Статистика показывает, что в развивающихся странах наибольший процент промышленных устройств, пострадавших от киберугроз. Ведущими странами по количеству компьютеров АСУ, атакованных в 2018 году, оказались Вьетнам (75,1%), Алжир (71,6%) и Марокко (64,8%). Что касается самых безопасных в этом плане государств, ими стали Дания (14%), Ирландия (14,4%) и Швейцария (15,9%).

В России наблюдается снижение количества атакованных компьютеров АСУ: за отчётный период этот показатель составил 45% – на 2 п.п. меньше, чем во втором полугодии 2017 года. При этом Россия заняла первое место среди всех европейских стран по проценту атакованных компьютеров АСУ.

Основным источником заражений устройств в технологической инфраструктуре компаний по-прежнему остаётся интернет: в первой половине 2018 года на 27% компьютеров АСУ были заблокированы угрозы, источником которых являлась Сеть. Второе место занимают съёмные носители (8,4%), а третье – почтовые программы (3,8%).

«Процент кибератак на компьютеры АСУ вызывает беспокойство. Наш совет – уделять внимание безопасности систем с самого начала интеграции, когда их элементы впервые подключаются к интернету: пренебрежение защитными решениями на данном этапе может привести к плачевным последствиям», – отметил Кирилл Круглов, эксперт команды ICS CERT «Лаборатории Касперского».

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru