



Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

В первой половине 2018 года решения «Лаборатории Касперского» зафиксировали атаки вредоносного ПО на более чем 40% компьютеров АСУ. В большей степени пострадали Вьетнам, Алжир и Марокко, а самой безопасной оказалась Дания. Эти данные приводятся в отчёте Kaspersky Lab ICS CERT о ландшафте угроз для систем промышленной автоматизации в первом полугодии 2018 года.

Кибератаки на промышленные компьютеры считаются чрезвычайно опасной угрозой, поскольку они могут приводить к финансовым потерям и простою производства. Более того, подобные инциденты на предприятиях могут серьёзно подорвать социальное благосостояние, экологию и макроэкономику всего региона.

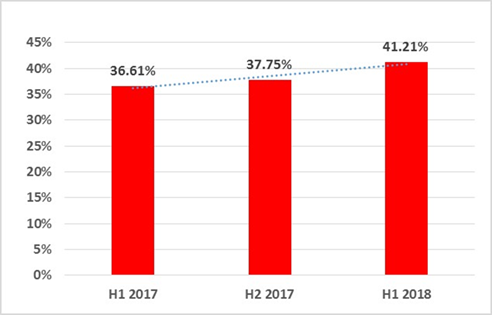
Статистика, собранная исследователями «Лаборатории Касперского», показывает, что в первой половине 2018 года 41,2% компьютеров АСУ были атакованы по меньшей мере один раз. И этот показатель продолжает расти: за последние полгода он увеличился с 37,75% до 41,21%.

Статистика показывает, что в развивающихся странах наибольший процент промышленных устройств, пострадавших от киберугроз. Ведущими странами по количеству компьютеров АСУ, атакованных в 2018 году, оказались Вьетнам (75,1%), Алжир (71,6%) и Марокко (64,8%). Что касается самых безопасных в этом плане государств, ими стали Дания (14%), Ирландия (14,4%) и Швейцария (15,9%).

В России наблюдается снижение количества атакованных компьютеров АСУ: за отчётный период этот показатель составил 45% – на 2 п.п. меньше, чем во втором полугодии 2017 года. При этом Россия заняла первое место среди всех европейских стран по проценту атакованных компьютеров АСУ.

Основным источником заражений устройств в технологической инфраструктуре компаний по-прежнему остаётся интернет: в первой половине 2018 года на 27% компьютеров АСУ были заблокированы угрозы, источником которых являлась Сеть. Второе место занимают съёмные носители (8,4%), а третье – почтовые программы (3,8%).

«Процент кибератак на компьютеры АСУ вызывает беспокойство. Наш совет – уделять внимание безопасности систем с самого начала интеграции, когда их элементы впервые подключаются к интернету: пренебрежение защитными решениями на данном этапе может привести к плачевным последствиям», – отметил Кирилл Круглов, эксперт команды ICS CERT «Лаборатории Касперского».

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru