



Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Выпущенная вчера версия браузера Chrome под номером 69 содержит критический патч, устраняющий проблему безопасности, которая позволяла злоумышленнику украсть учетные данные Wi-Fi в домашних и корпоративных сетях.

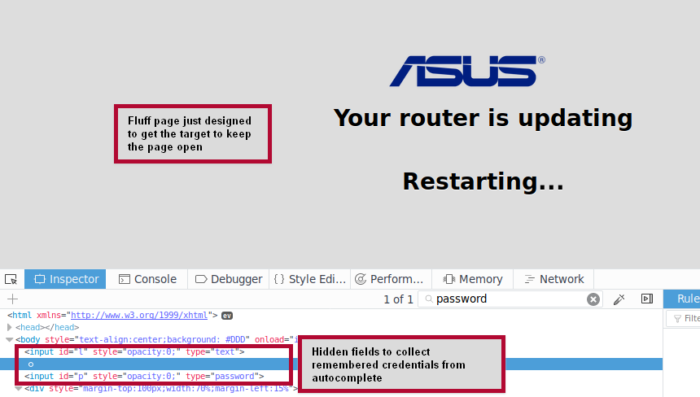
Сам баг заключался в автоматическом заполнении браузером имен пользователей и паролей в формах входа, которые загружаются через небезопасное HTTP-соединение. Именно этим грешили предыдущие версии Chrome.

Исследователь в области безопасности из компании SureCloud Эллиот Томпсон рассказал о многоступенчатой атаке, которая использует этот недостаток. С помощью уязвимости Томпсону удалось украсть данные входа Wi-Fi.

Такой способ атаки получил название Wi-Jacking (или Wi-Fi Jacking), он работает с версией Chrome в операционной системе Windows.

Томпсон опубликовал результаты своего исследования вчера, признав, что для успешного осуществления атаки должен быть выполнен ряд условий. На руку атакующему здесь играет тот факт, что большинство маршрутизаторов не поддерживают соединения HTTPS.

А загрузка панели администратора через HTTP — вообще обычное дело для многих компаний, выпускающих роутеры.

Также, чтобы атака увенчалась успехом, жертва должна подключиться к любой открытой сети Wi-Fi и разрешить автоматическое повторное подключение. Это условие также легко может быть соблюдено, так как пользователи часто именно так и поступают.

Самое сложное условие — браузер пользователя должен быть настроен на запоминание и автозаполнение паролей, в его памяти также должны находиться учетные данные панели администратора роутера.

Было опубликовано видео, демонстрирующее суть атаки Wi-Jacking, с ним можно ознакомиться ниже:

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru