



Роскомнадзор не планирует блокировать YouTube из-за вторжения в выборы

Роскомнадзор не планирует блокировать YouTube из-за вторжения в выборы

Роскомнадзор не планирует блокировать YouTube из-за вторжения в выборы

Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) пока не планирует блокировать самый популярный видеохостинг YouTube на территории России из-за потенциального вмешательства в ход выборов.

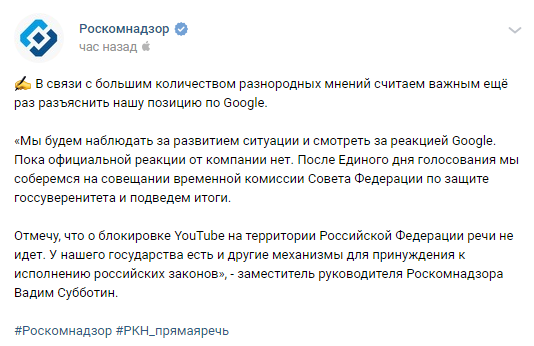
Пользователей успокоили сами представители Росконадзора на официальной странице в социальной сети «ВКонтакте»:

«О блокировке YouTube на территории Российской Федерации речи не идет. У нашего государства есть и другие механизмы для принуждения к исполнению российских законов», — говорится в сообщении.

«Мы будем наблюдать за развитием ситуации и смотреть за реакцией Google. Пока официальной реакции от компании нет. После Единого дня голосования мы соберемся на совещании временной комиссии Совета Федерации по защите госсуверенитета и подведем итоги».

Люди стали беспокоиться по поводу возможной блокировки YouTube после новостей о том, что Прокуратура и Роскомнадзор официально предупредили корпорацию Google о том, что никто не должен вмешиваться в процесс выборов в России.

Этот шаг является ответом на кампанию, инициированную 40 каналами на YouTube, которые, как заявили представители Роскомнадзора, призывают нарушить российские законы.

Оказалось, представители регуляторов подозревают, что известный оппозиционер Алексей Навальный приобретает у Google рекламные инструменты, которые помогают ему размещать на популярном видеохостинге YouTube призывы к протестной акции.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru