



Вымогатель GandCrab маскируется под кряки для Counter Strike и Office

Вымогатель GandCrab маскируется под кряки для Counter Strike и Office

Вымогатель GandCrab маскируется под кряки для Counter Strike и Office

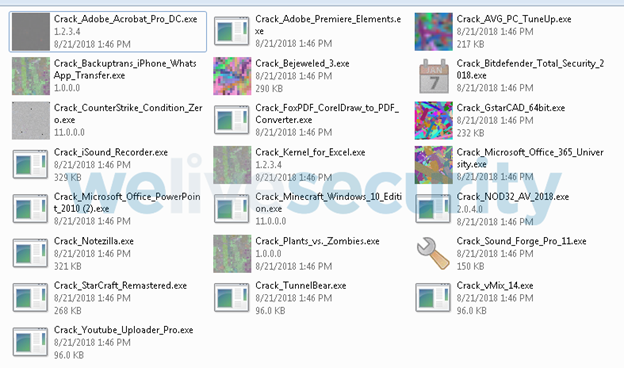
Исследователи в области безопасности из ESET обнаружили киберактивность относительно нового шифровальщика, получившего имя GandCrab. Особенность этого вредоноса заключается в маскировке под «кряки» для Counter Strike и Microsoft Office.

Эксперты утверждают, что вымогатель шифрует файлы 450 форматов. В настоящее время киберпреступники используют in-the-wild четыре разных версии GandCrab.

Вымогатель может собирать информацию о системе жертвы, среди которой будет IP-адрес, имя пользователя и имя компьютера.

Основная задача зловреда — зашифровать файлы на жестких, съемных и сетевых дисках. Вымогатель также удаляет все резервные копии и отображает пользователю записку, в которой оговаривается условия выкупа.

Среди шифруемых файлов могут быть и документы Microsoft Office, OpenOffice, PDF, и текстовые файлы, базы данных, фотографии, музыка и видео.

Распространяется GandCrab с помощью спама, также используется социальная инженерия.

Теперь немного о маскировке — новые модификации вредоноса успешно маскируются под программы для взлома легитимных приложений – всего более 2 000 файлов. В их числе – «кряки» для игр Minecraft, Counter Strike, StarCraft, офисных продуктов Adobe Acrobat, Adobe Flash, Microsoft Office, а также популярного антивирусного ПО, включая ESET NOD32.

В настоящее время восстановить зашифрованные данные невозможно. Исключение – наличие у жертвы резервных копий или заражение одной из ранних версий шифратора, для которых существуют инструменты расшифровки.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru