



Вымогатель GandCrab маскируется под кряки для Counter Strike и Office

Вымогатель GandCrab маскируется под кряки для Counter Strike и Office

Вымогатель GandCrab маскируется под кряки для Counter Strike и Office

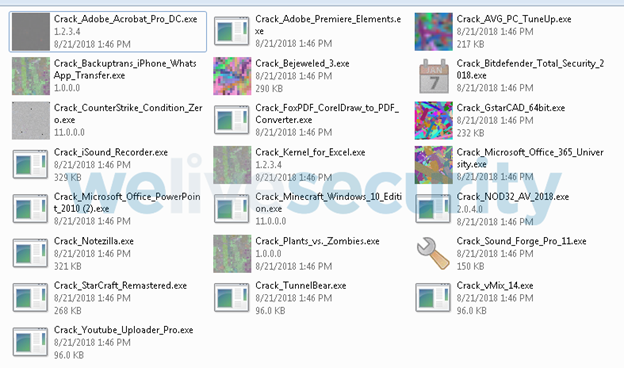
Исследователи в области безопасности из ESET обнаружили киберактивность относительно нового шифровальщика, получившего имя GandCrab. Особенность этого вредоноса заключается в маскировке под «кряки» для Counter Strike и Microsoft Office.

Эксперты утверждают, что вымогатель шифрует файлы 450 форматов. В настоящее время киберпреступники используют in-the-wild четыре разных версии GandCrab.

Вымогатель может собирать информацию о системе жертвы, среди которой будет IP-адрес, имя пользователя и имя компьютера.

Основная задача зловреда — зашифровать файлы на жестких, съемных и сетевых дисках. Вымогатель также удаляет все резервные копии и отображает пользователю записку, в которой оговаривается условия выкупа.

Среди шифруемых файлов могут быть и документы Microsoft Office, OpenOffice, PDF, и текстовые файлы, базы данных, фотографии, музыка и видео.

Распространяется GandCrab с помощью спама, также используется социальная инженерия.

Теперь немного о маскировке — новые модификации вредоноса успешно маскируются под программы для взлома легитимных приложений – всего более 2 000 файлов. В их числе – «кряки» для игр Minecraft, Counter Strike, StarCraft, офисных продуктов Adobe Acrobat, Adobe Flash, Microsoft Office, а также популярного антивирусного ПО, включая ESET NOD32.

В настоящее время восстановить зашифрованные данные невозможно. Исключение – наличие у жертвы резервных копий или заражение одной из ранних версий шифратора, для которых существуют инструменты расшифровки.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru