



Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Платформа Atlas Quantum, занимающаяся инвестициями криптовалют, подтвердила, что стала жертвой утечки данных, которая раскрыла персональные данные всех пользователей данного сервиса. В результате пострадали примерно 261 000 клиентов.

Об утечке сообщил проект Троя Ханта «Have I Been Pwned», который получил копию скомпрометированных данных.

Украденные данные, предположительно, включали имена клиентов, номера телефонов, адреса электронной почты и остатки на счетах.

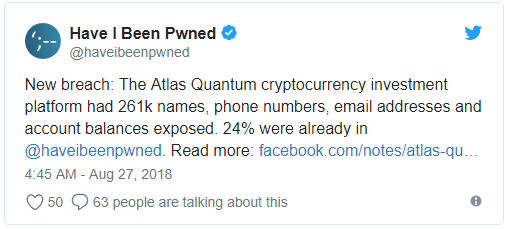
В официальном аккаунте Twitter «Have I Been Pwned» представители сообщили о киберинциденте:

Atlas Quantum подтвердила факт утечки в воскресение вечером на своей странице в Facebook. В компании заявили, что в настоящее время занимаются расследованием данного инцидента. Также платформа отметила, что киберпреступникам не удалось украсть средства со счетов пользователей.

«В ходе инцидента мы приняли незамедлительные меры для защиты базы данных. При этом пароли и секретные ключи остались зашифрованными», — говорится в сообщении Atlas Quantum.

Компания утверждает, что ей пришлось отключить некоторые функции платформы, однако пользователей уведомят сразу же, как только они снова станут доступны.

«Мы контролируем ситуацию относительно учетных записей клиентов, а также работаем над дополнительной защитой от мошенничества».

На данный момент сообщается, что была скомпрометирована вся база Atlas Quantum, что, конечно, представляет собой очень серьезную утечку.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru