


Киберпреступники Turla атакуют пользователей Microsoft Outlook бэкдором

Киберпреступники Turla атакуют пользователей Microsoft Outlook бэкдором

...
Киберпреступники Turla атакуют пользователей Microsoft Outlook бэкдором

Эксперты антивирусной компании ESET проанализировали бэкдор кибершпионской группы Turla, используемый для кражи конфиденциальных данных госучреждений в странах Европы. Киберпреступники управляли программой через Microsoft Outlook, отправляя команды в PDF-файлах во вложении.

Вредоносная программа была найдены на нескольких компьютерах Федерального министерства иностранных дел Германии. Изначально злоумышленники скомпрометировали Федеральную высшую школу государственного управления и перемещались в ее сети, пока не проникли в МИД в марте 2017 года.

Бэкдор на протяжении года обеспечивал хакерам доступ к данным, включая почту сотрудников.

Операторы Turla используют для связи с бэкдором электронные письма, содержащие специально созданные PDF-файлы во вложении. Так они могут отправлять на зараженный компьютер целый ряд команд: выслать данные, загрузить в систему дополнительные файлы, выполнить другие программы и запросы. Собранная информация также будет отправлена киберпреступникам в формате PDF.

Бэкдор проверяет каждое входящее письмо на наличие PDF-файла с командами. Следовательно, зловред выполнит команды любого, кто сможет закодировать их в PDF-документе.

Каждый раз, когда жертва получает или отправляет письмо, бэкдор сохраняет данные о нем, включая адреса отправителя и получателя, тему и название вложения. Эта информация регулярно пересылается операторам Turla в PDF-документах.

Кроме того, бэкдор дублирует своим операторам все исходящие письма жертвы. Почта уходит одновременно с отправкой настоящих писем, поэтому подозрительный трафик за пределами рабочего дня пользователя отсутствует.

Чтобы скрыть свою активность, бэкдор блокирует уведомления о входящих письмах от операторов. Отправленная хакерам почта также не отображается в почтовом ящике. Однако у пользователя есть шанс заподозрить неладное — в момент поступления письма с командами можно видеть индикатор непрочтенного входящего сообщения в течение нескольких секунд.

Новейшие версии бэкдора нацелены на Microsoft Outlook, более старые позволяли также работать с почтовым клиентом The Bat!.

Специалисты уточняют, что это первый бэкдор, использующий стандартный интерфейс программирования приложений электронной почты – MAPI. В ESET отдали должное профессионализму Turla — на данный момент это единственная группа, способная создавать подобные вредоносные инструменты.

Подпишитесь на новости

Диасофт заявила об ускорении разработки до десяти раз с помощью ИИ

На рынке мультиагентной разработки становится теснее. «Диасофт» представила AI-driven Digital Q — ИИ-версию экосистемы для команд разработки. На собственных примерах компания заявляет об ускорении до десяти раз и сокращении трудозатрат. Корреспондент Anti-Malware.ru побывал на презентации и выяснил, что предлагают разработчикам.

Модель распространения тоже с претензией на встряску рынка: по заявлению компании, платформу можно бесплатно скачать и использовать, а платить — за созданный код.

При этом бесплатная платформа не означает бесплатную разработку: подробные тарифы в переданных материалах не приведены.

Digital Q объединяет работу людей и агентов в конвейер от выяснения потребностей бизнеса до выпуска ПО. В нем предусмотрены проектирование, генерация кода, тестирование и подготовка документации. Компания заявляет возможность работы с любым языком программирования.

Агенты работают в изолированных средах, модели автоматически подбираются под задачи, а взаимодействие с людьми организовано через трекер. Предусмотрены общий контекст, библиотека компонентов, аудит и контроль расхода токенов. Человек участвует в ключевых проверках.

На слайдах «Диасофт» показала три собственных примера: CRM с нуля за три месяца, модуль факультативного перестрахования за полтора месяца и прототип системы управления закупками для авиакомпании за два дня. Последний — именно прототип, а не готовая промышленная система.
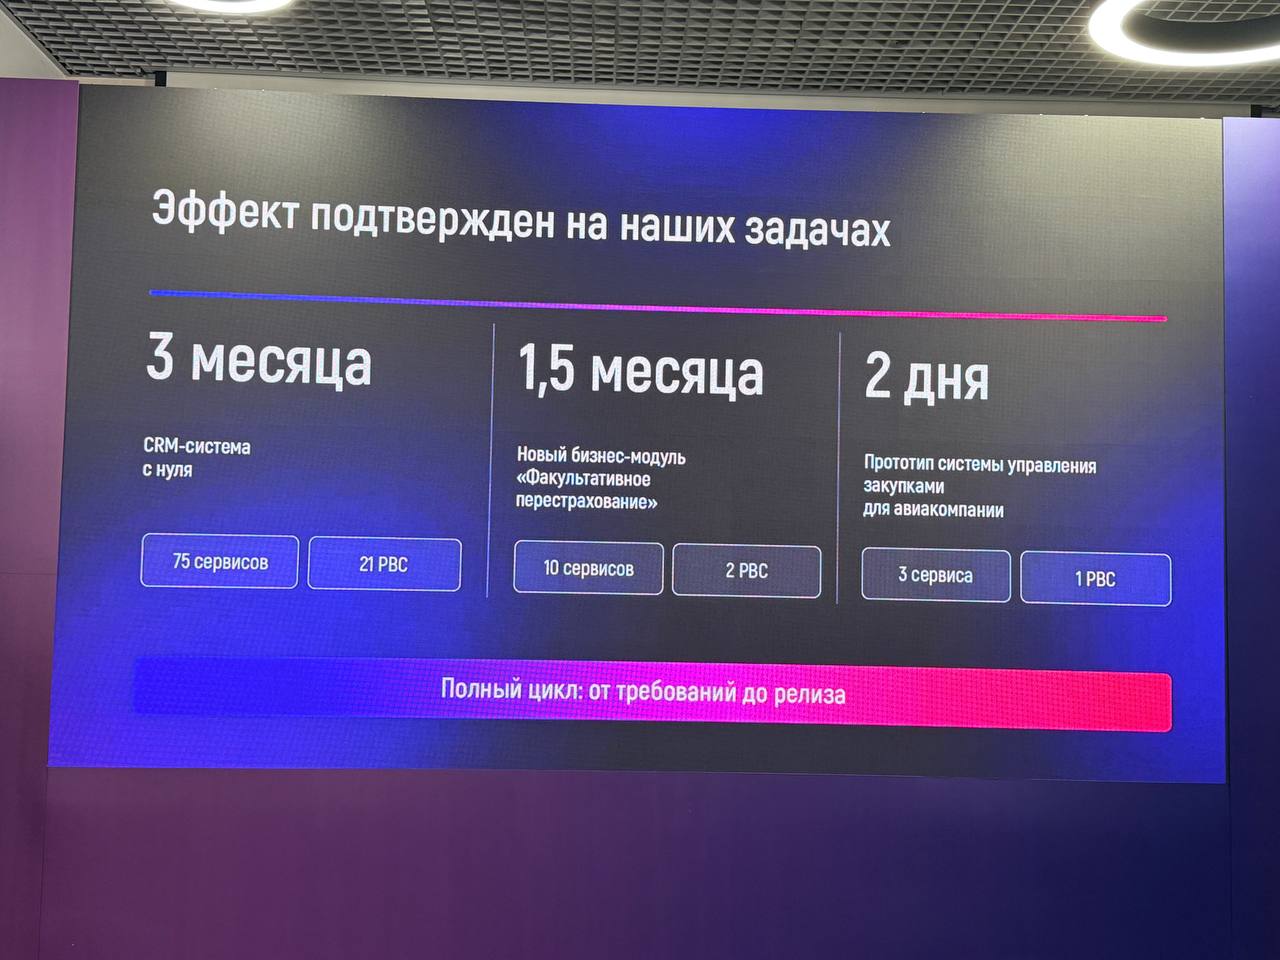

Также заявлены соответствие кода требованиям более чем на 99% и покрытие тестами свыше 80% там, где это применимо. Автоматические проверки охватывают архитектуру, контракты, уязвимости и секреты.

Ускорение до десяти раз — оценка самой компании по ее задачам, а не универсальный результат для любого проекта. Но заявка для рынка громкая: если такой эффект удастся повторить у заказчиков, продавать привычные объемы человеко-часов интеграторам станет сложнее.

RSS: Новости на портале Anti-Malware.ru