



Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Компания Symantec опубликовала отчет, в котором описала недавно обнаруженную кибершпионскую группу, которую специалисты антивирусного вендора назвали Leafminer. Эти киберпреступники специализируются на атаках на государственном уровне.

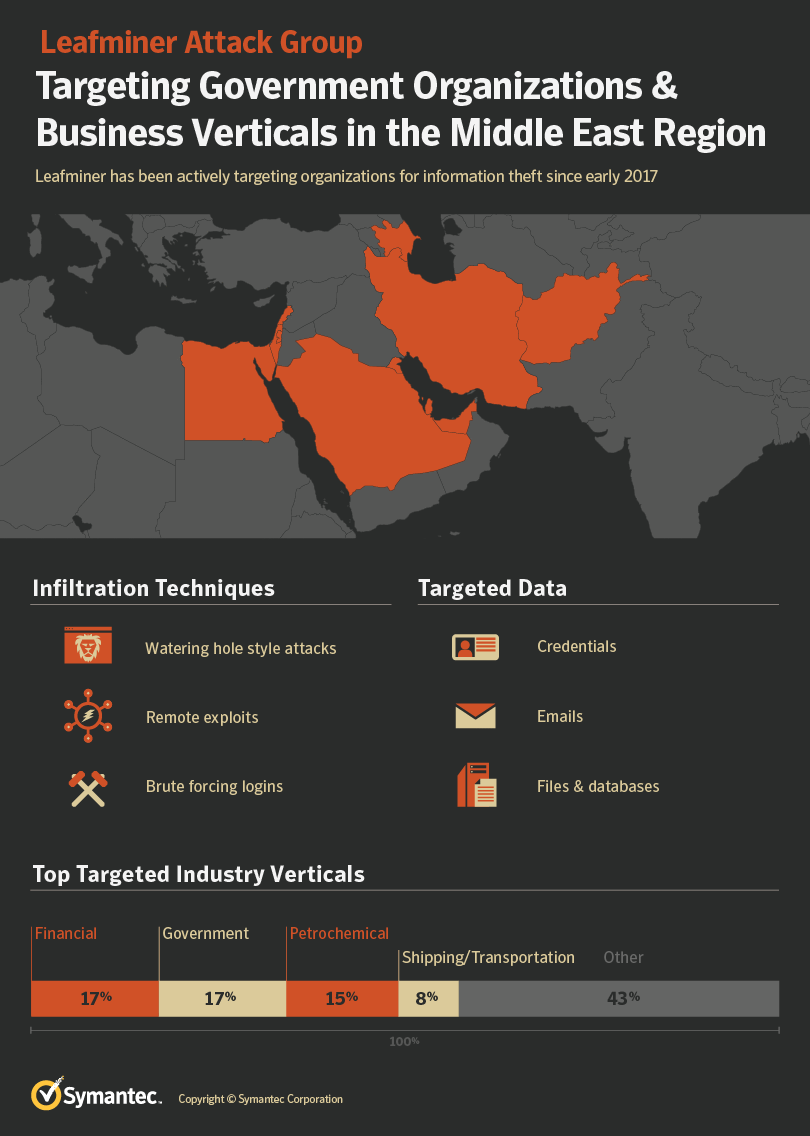
Leafminer, представляющая собой APT-группу, активна как минимум с начала 2017 года. Symantec обнаружила вредоносную программу этой группы на 44 компьютерах в нескольких странах.

Итого, вредонос был замечен в Саудовской Аравии (28), Ливане (8), Израиле (3) и Кувейте (1). Еще четыре системы остались неопознанными.

В процессе изучения этой группы специалистам Symantec также удалось получить доступ к одному из серверов, принадлежащих злоумышленникам. Он использовался для фишинга и распространения вредоносных программ.

Также на этом сервере был обнаружен список организаций, которые Leafminer «прощупывала» на предмет слабых мест, благодаря которым в будущем можно совершить успешную кибератаку.

Этот список содержит информацию о 809 организациях, расположенных в Саудовской Аравии, Объединенных Арабских Эмиратах, Катаре, Кувейте, Бахрейне, Египте, Израиле и Афганистане.

На сервере преступников удалось найти еще 112 файлов, среди которых была сама вредоносная программа, различные логи и другие инструменты, помогающие проводить целенаправленные атаки. Изучив все добытые данные, эксперты пришли к выводу, что группа атаковала, следуя трем основным схемам:

  1. Компрометация серверов с последующей атакой вида watering hole, которая помогала установить на компьютеры пользователей злонамеренную программу.
  2. Сканирование уязвимых сетей и использование эксплойтов для проникновения в них.
  3. Попытки угадать учетные данные целевых сетей, используя подбор по словарю. После этого вредонос вручную развертывался в системе.

Примечательно, что Leafminer использовала кастомные вредоносы, которые труднее обнаружить.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru