



Новый сервис Telegram Passport защитит документы и личные данные

Новый сервис Telegram Passport защитит документы и личные данные

Новый сервис Telegram Passport защитит документы и личные данные

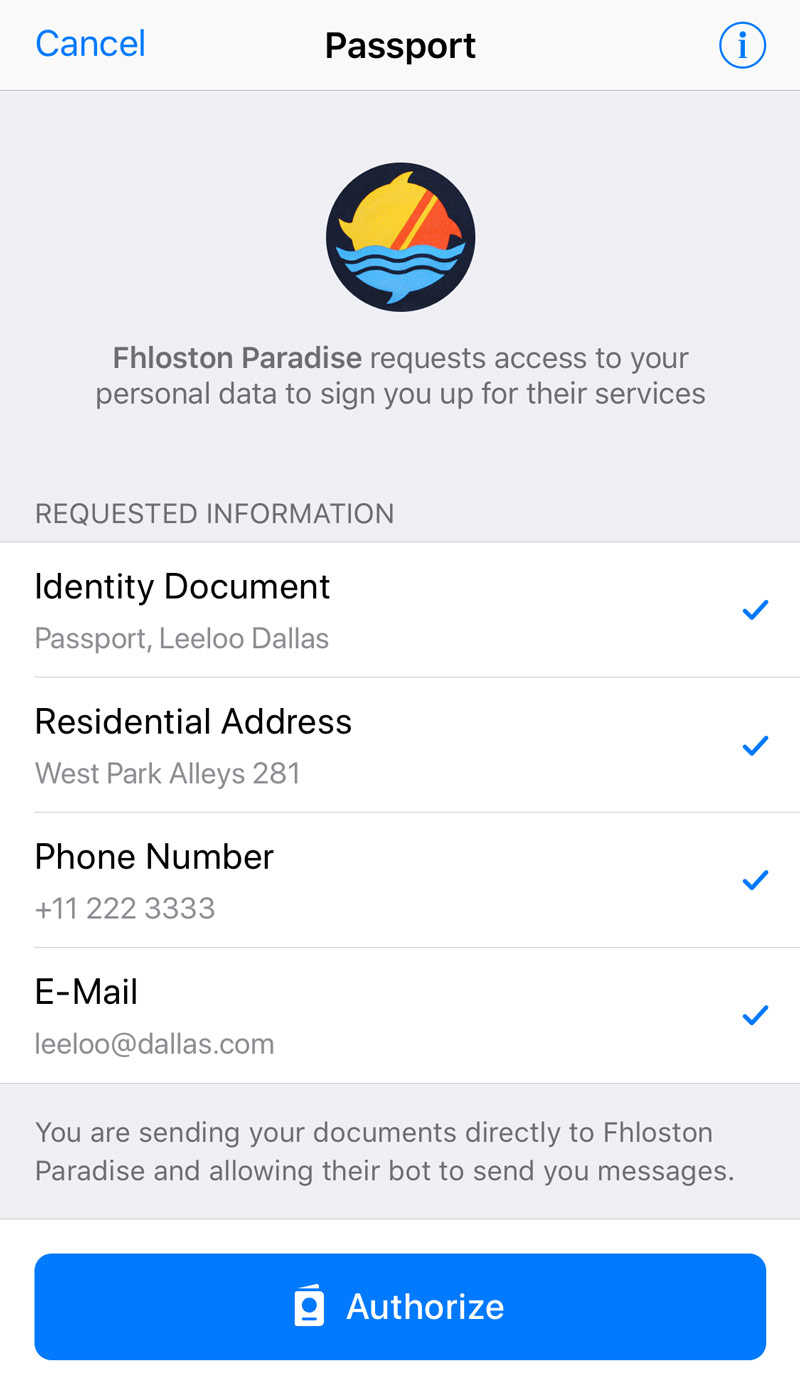
Разработчики Telegram представили новый сервис Telegram Passport. Он позволит пользователям обезопасить хранение своих персональных данных, а также представляет собой единый способ авторизации для сервисов, требующих подтверждения личности.

Список преимуществ следующий:

  • Единый способ авторизации для сервисов, требующих подтверждения личности.
  • Вы можете загрузить в облако Telegram документы и личные данные, которые будут защищены оконечным шифрованием (end-to-end) и доступны только Вам.
  • Вы сможете легко и быстро передать нужную информацию ресурсам, которым необходимы ваши настоящие документы (банки, ICO и т.д.).
  • Увидеть пример реализации можно на сайте www.ePayments.com/tg – это первая электронная платёжная система с поддержкой Telegram Passport.

В будущем Telegram Passport планируют переместить в децентрализованное облако.

Подробно новый сервис компания описала у себя в блоге.

Напомним, на этой неделе Таганский суд Москвы зарегистрировал первый иск компании, пострадавшей от блокировки мессенджера Telegram на территории России. Претензии к Роскомнадзору (РКН) и Генпрокуратуре имеет ООО «Живая фотография», чей сайт был заблокирован 19 апреля.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru