


Баг на сайте LifeLock раскрыл имейлы миллионов подписчиков

Баг на сайте LifeLock раскрыл имейлы миллионов подписчиков

Баг на сайте LifeLock раскрыл имейлы миллионов подписчиков

Компания LifeLock, обеспечивающая защиту пользователей от кражи личности (Identity theft), могла сама стать причиной успешных атак киберпреступников. На сайте компании была найдена уязвимость, которая позволяла любому индексировать адреса электронной почты, привязанные к миллионам аккаунтов клиентов. Также с помощью этой бреши можно было отписать пользователя от любых услуг LifeLock.

Таким образом, злоумышленники могли вполне собрать достаточное количество разнообразной информации о пользователях, которая в дальнейшем могла быть использована в атаках целевого фишинга.

Специалисты в области кибербезопасности сошлись во мнении, что разработчик сайта LifeLock недостаточно хорошо понимает, что такое аутентификация и безопасность веб-ресурса.

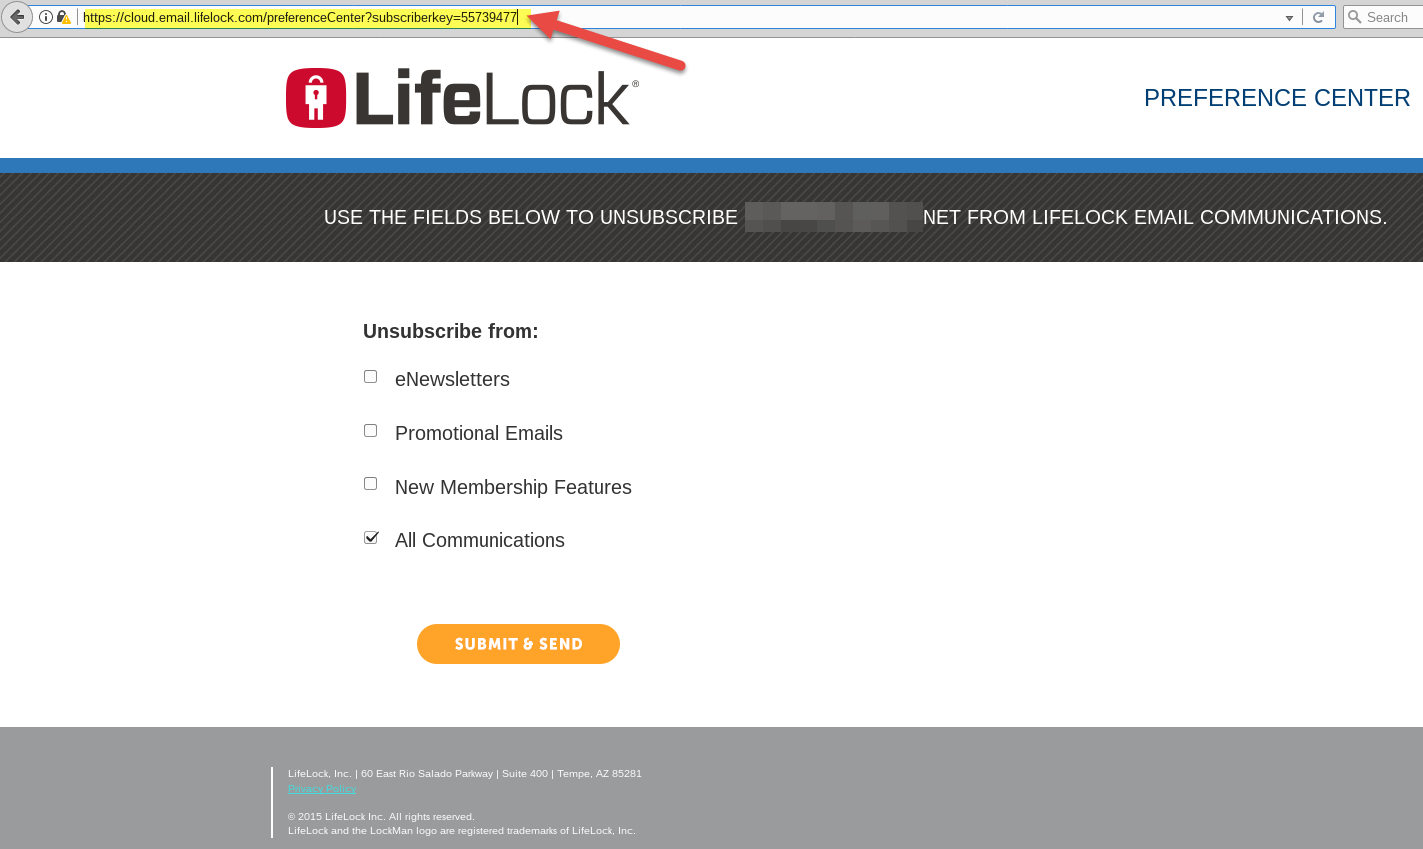
Обратите внимание на скриншот выше, там отчетливо можно разобрать в ссылке «subscriberkey=», за которым следует номер. Этот номер соответствует учетной записи клиента LifeLock. Следовательно, грамотный специалист может запросто написать скрипт, который «вытащит» адреса электронной почты каждого подписчика компании.

Специалист Нейтан Риз даже поэкспериментировал, написав POC-код, который упорядочивал ID-номера и вытаскивал адреса электронной почты. Эксперт утверждает, что киберпреступники вполне могут воспользоваться похожим методом, чтобы организовать кампанию целевого фишинга.

Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru