



Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники палестинского исламистского движения ХАМАС пытались заразить смартфоны военных программами для шпионажа, замаскированными под развлекательные приложения. Такую информацию озвучили израильские спецслужбы.

Оказалось, что десятки военных получили в социальных сетях предложение скачать и установить специальное приложение из официального магазина Google Play Store. Сотрудники разведки, в свою очередь, заявили, что бдительность военнослужащих позволила избежать серьезных последствий такого кибершпионажа.

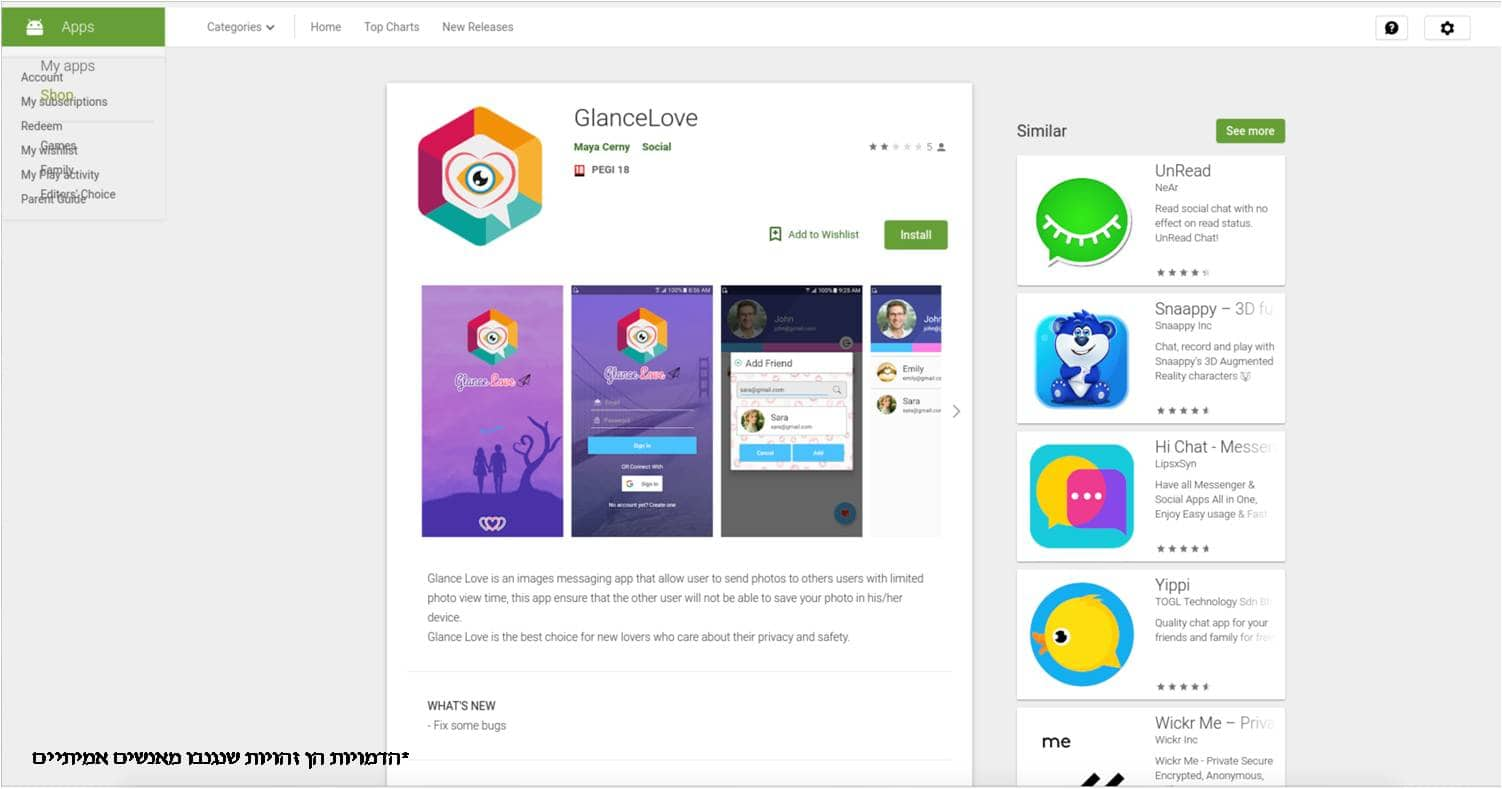
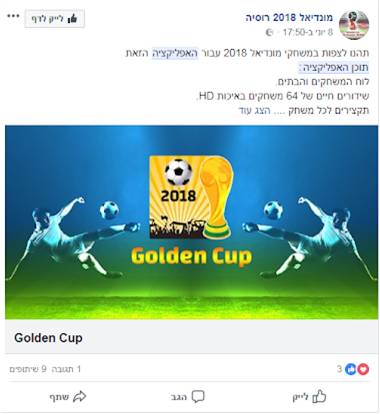
Спецслужбы сообщили о трех приложениях для мобильной операционной системы Android, которые разработали киберпреступники ХАМАС. Два из них — GlanceLove и WinkChat — предназначены для виртуального флирта, а третье — Golden Cup — якобы позволяет быть в курсе футбольных событий.

На уловку попались около сотни солдат, ни один из которых не имел доступ к секретной информации. Тем не менее, злоумышленников могли также интересовать персональные данные, которые впоследствии можно использовать для шантажа.

В настоящее время шпионские приложения удалены из официального магазина Google.

Также сегодня стало известно об изобретательной иранской киберпреступной группе, которая пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru