



Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Ошибка, известная как «download bomb», вновь появилась в недавно выпущенной версии популярного браузера Chrome 67. Этот баг активно эксплуатировался злоумышленниками прошлой зимой. Предполагалось, что «download bomb» была устранена с выпуском Chrome 65 в марте 2018 года.

Эксперты заявляют, что этот же недостаток влияет и на другие браузеры, среди которых: Firefox, Vilvadi, Opera и Brave.

«Download bomb» представляет собой вредоносный метод, позволяющий злоумышленникам инициировать сотни тысяч загрузок, что непременно приведет к зависанию браузера на определенной веб-странице.

За последние годы киберпреступники находили несколько применений такому методу. Например, их использовали мошенники, маскирующиеся под техническую поддержку, которые пытались заманить пользователей на вредоносный сайт и заставить их позвонить в службу поддержки для разблокировки браузера.

Зимой исследователи сообщили о новой кампании, в процессе которой фигурировал «download bomb». В этом случае злоумышленники использовали метод JavaScript Blob и функцию window.navigator.msSaveOrOpenBlob, чтобы инициировать тысячи загрузок подряд.

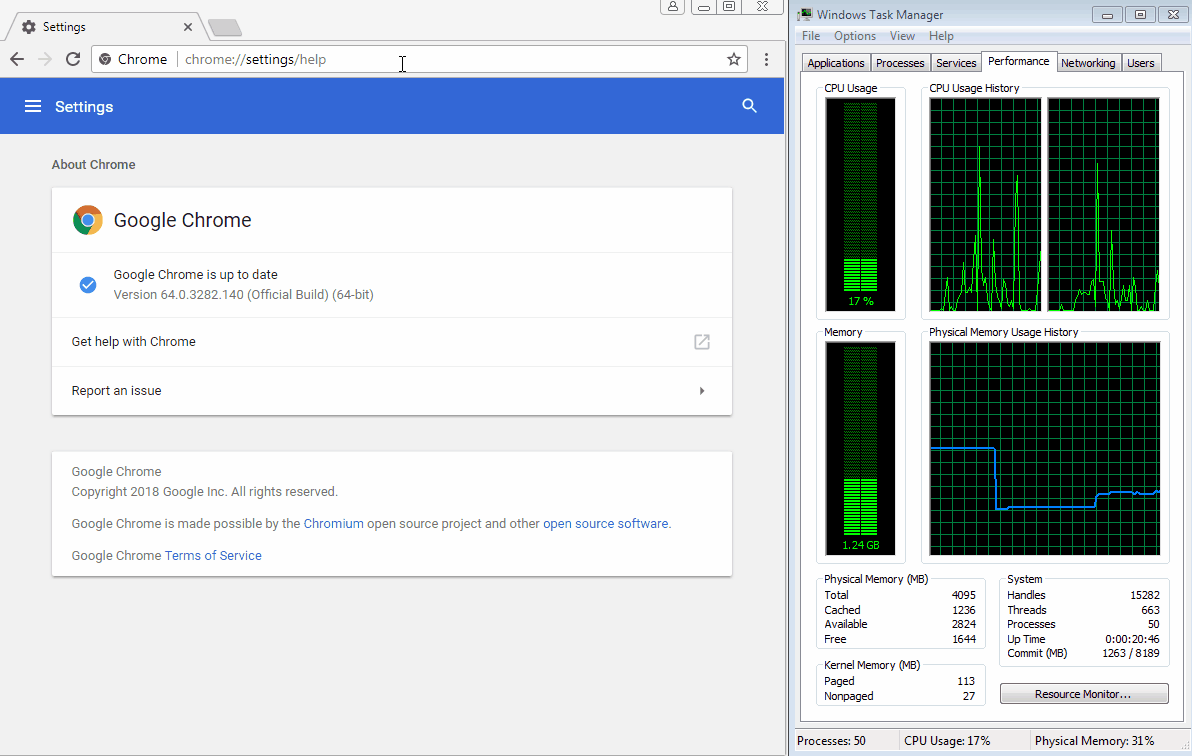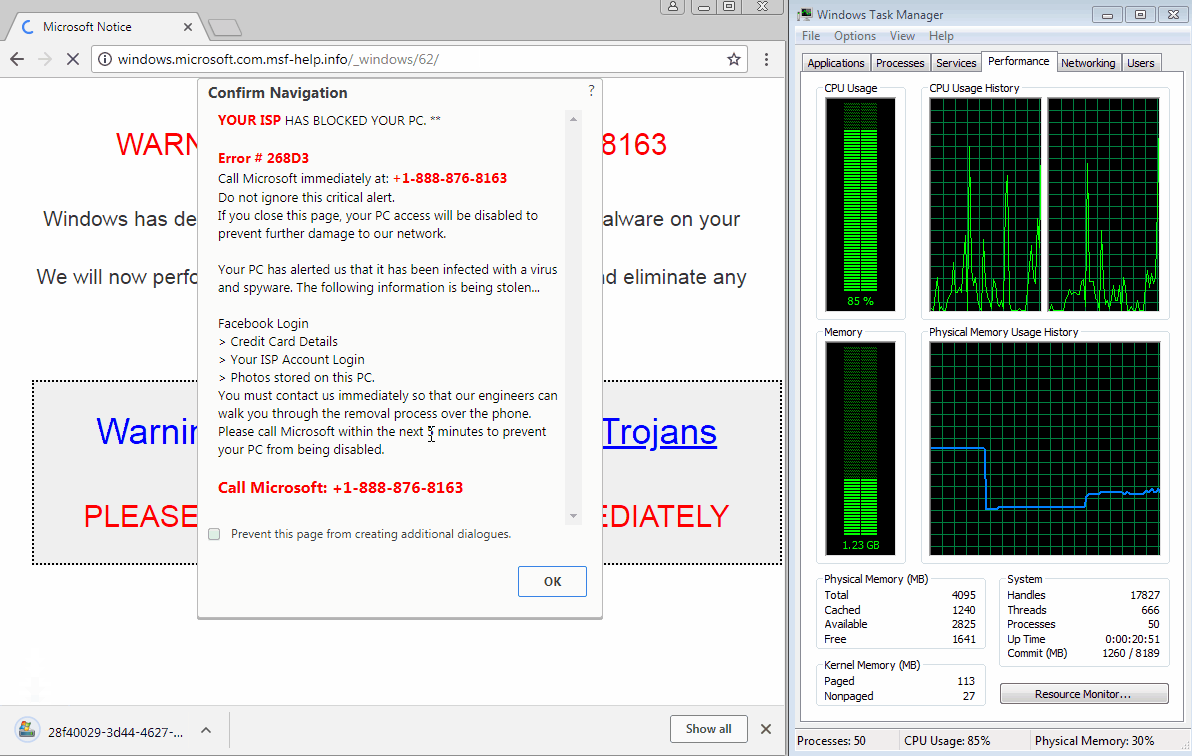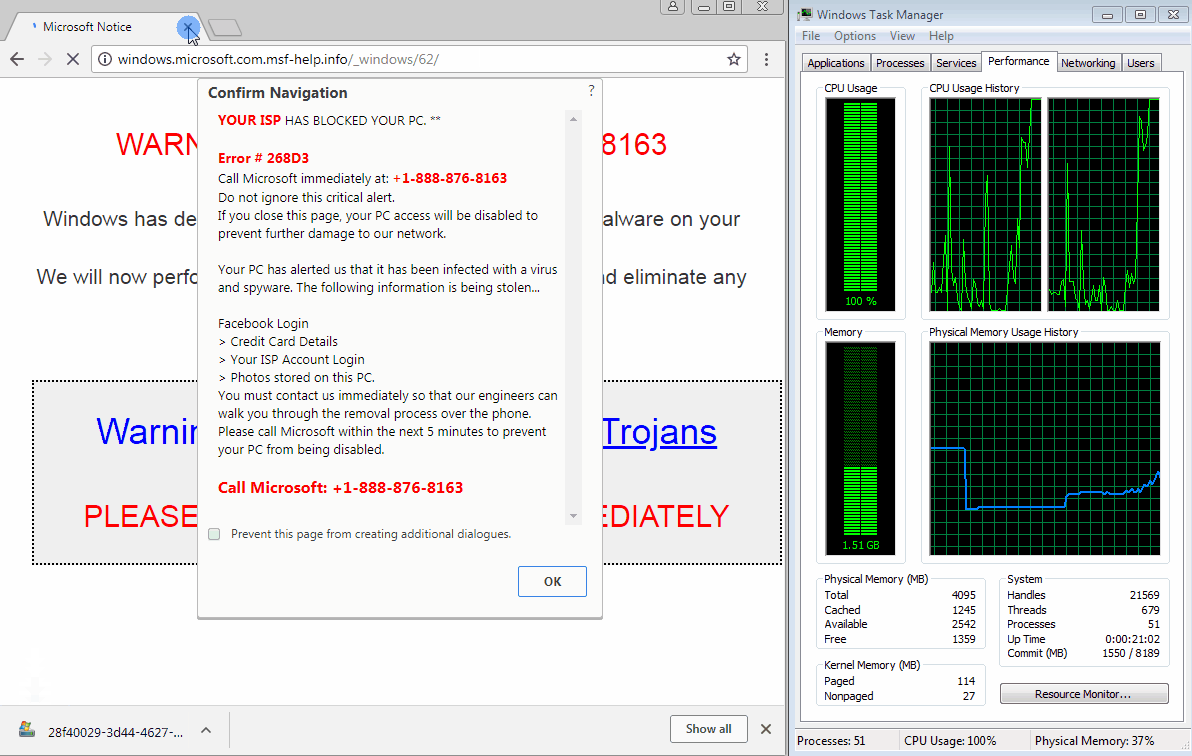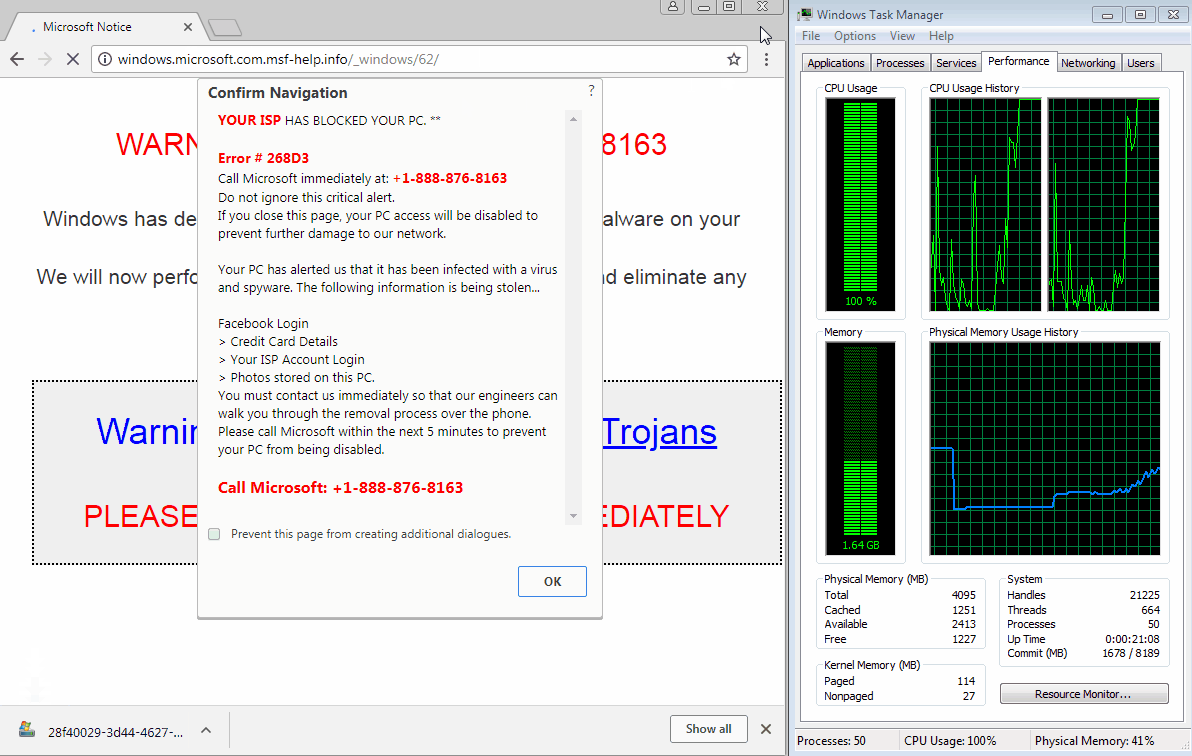
Это приводило к неработоспособности браузера Chrome. На скриншоте ниже можно посмотреть результат работы этого метода:

Казалось бы, разработчики Google устранили эту проблему с выходом Chrome 65.0.3325.70, однако она вернулась в версии Chrome 67.0.3396.87, релиз которой состоялся 12 июня.

Более того, другие популярные браузера также в опасности. Протестировав PoC-код на других браузерах, эксперты пришли к следующим выводам:

«Firefox также уязвим для этого метода. Brave и Vivaldi перестают отвечать при использовании кода proof-of-concept. Opera зависла на какое-то время, но все же позволила закрыть проблемную вкладку».

«Браузеры Microsoft Edge и Internet Explorer не затронуты данной проблемой», — подчеркнули исследователи.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru