



Пользователей WhatsApp подписывают на платный сервис за $50 в месяц

Пользователей WhatsApp подписывают на платный сервис за $50 в месяц

Пользователей WhatsApp подписывают на платный сервис за $50 в месяц

Специалисты ESET раскрыли детали фишинговой атаки с использованием WhatsApp. Мошенники подписывают пользователей на платный сервис стоимостью 50 долларов в месяц, используя в качестве приманки товары известных брендов «в подарок».

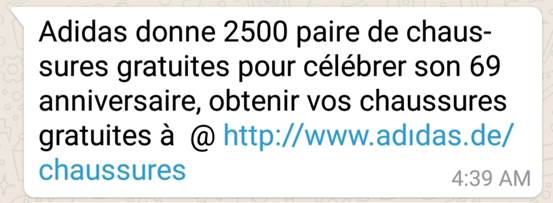
Потенциальная жертва получает в WhatsApp сообщение от пользователя из списка контактов о «бесплатных кроссовках в подарок в честь юбилея adidas». Стоит отметить, что adidas – распространенная, но не единственная приманка в этой кампании, мошенники использовали и другие бренды. 

Сообщение содержит ссылку «на страницу акции». Если внимательно к ней присмотреться, можно заметить, что буква i заменена омоглифом – похожим знаком (i без точки) с другим значением. Благодаря использованию омоглифа ссылка выглядит легитимной, хотя таковой не является.

В ESET наблюдали похожие фишинговые атаки и раньше. Однако данная схема привлекла внимание специалистов, благодаря четкой структуре и техническим решениям – например, переадресации на основе данных геолокации.

Когда пользователь переходит по ссылке из WhatsApp, производится проверка ориентации окна и ширины экрана – это позволяет убедиться, что фишинговый сайт открыт со смартфона. Если жертва использует другое устройство, она будет перенаправлена на страницу 404.

Если жертва использует смартфон, фишинговый сайт получает данные геолокации. Далее производится переадресация в зависимости от страны пользователя. В ESET обнаружили «свои» ссылки для Норвегии, Швеции, Пакистана, Нигерии, Кении, Макао, США, Нидерландов, Бельгии и Индии. Если потенциальная жертва из какой-либо другой страны, атака будет завершена.

На следующем этапе пользователю предлагается ответить на четыре вопроса анкеты. Вне зависимости от ответов, он увидит сообщение о том, что «прошел квалификационный отбор». Теперь для «получения подарка» достаточно поделиться сообщением с друзьями на WhatsApp. Пользователь может отправить фишинговую ссылку по списку контактов или имитировать рассылку, в любом случае он перейдет на следующую страницу.

Далее пользователь увидит еще несколько вопросов и кнопку для публикации «акции» на Facebook. Пройдя этот этап, он может «отправить заявку на приз» всего за один доллар.

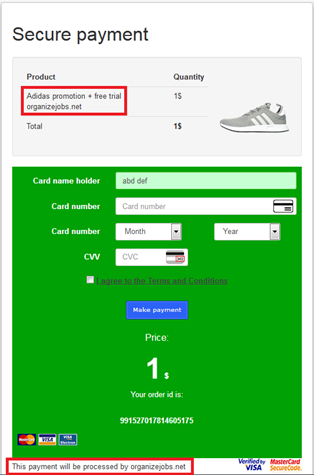
На последней странице пользователь вводит платежные данные. Вместо обещанной «заявки», он оформит подписку на триальную версию премиум-сервиса. Если не отменить подписку в течение семи дней, полная стоимость услуги – 49,99 доллара в месяц – будет списана с банковской карты.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru