



На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

Исследователи обнаружили новую вредоносную кампанию, распространяющую программу ClipboardWalletHijacker, которая перехватывает информацию в буфере обмена. На данный момент этот вредонос заразил уже более 300 000 компьютеров.

Новую вредоносную кампанию обнаружили специалисты Qihoo 360, большинство жертв этой кибератаки проживают в Китае.

«Центр кибербезопасности 360 зафиксировал новую вредоносную кампанию, распространяющую программу для захвата содержимого буфера обмена — ClipboardWalletHijacker. Зловред отслеживает активность буфера обмена, чтобы определить, содержит ли он адрес учетной записи Bitcoin или Ethereum», — говорится в опубликованном компанией отчете.

«При обнаружении такого адреса вредонос меняет его на собственный, что позволяет перенаправить перевод средств туда. Более 300 000 компьютеров были поражены этим образцом вредоносной программы».

Тактика ClipboardWalletHijacker далеко не нова, стоит вспомнить хотя бы вредоносную программу Evrial, которая также подменяла биткойн-адреса в буфере обмена Windows.

Эксперты отметили несколько адресов, которые ClipboardWalletHijacker подставляет вместо легитимных, пользовательских:

  • BTC: 1FoSfmjZJFqFSsD2cGXuccM9QMMa28Wrn1
  • BTC: 19gdjoWaE8i9XPbWoDbixev99MvvXUSNZL
  • ETH: 0x004D3416DA40338fAf9E772388A93fAF5059bFd5

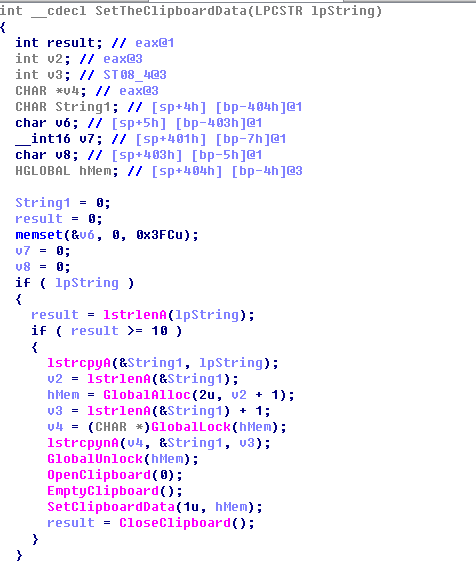
Также специалисты поделились куском кода, который отвечает за подмену адреса кошелька Ethereum:

По указанным ниже ссылкам можно просмотреть баланс адресов, принадлежащих киберпреступникам:

Злоумышленники похитили в общей сложности 0,12434321 BTC — где-то 800 долларов США.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru