



На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

Исследователи обнаружили новую вредоносную кампанию, распространяющую программу ClipboardWalletHijacker, которая перехватывает информацию в буфере обмена. На данный момент этот вредонос заразил уже более 300 000 компьютеров.

Новую вредоносную кампанию обнаружили специалисты Qihoo 360, большинство жертв этой кибератаки проживают в Китае.

«Центр кибербезопасности 360 зафиксировал новую вредоносную кампанию, распространяющую программу для захвата содержимого буфера обмена — ClipboardWalletHijacker. Зловред отслеживает активность буфера обмена, чтобы определить, содержит ли он адрес учетной записи Bitcoin или Ethereum», — говорится в опубликованном компанией отчете.

«При обнаружении такого адреса вредонос меняет его на собственный, что позволяет перенаправить перевод средств туда. Более 300 000 компьютеров были поражены этим образцом вредоносной программы».

Тактика ClipboardWalletHijacker далеко не нова, стоит вспомнить хотя бы вредоносную программу Evrial, которая также подменяла биткойн-адреса в буфере обмена Windows.

Эксперты отметили несколько адресов, которые ClipboardWalletHijacker подставляет вместо легитимных, пользовательских:

  • BTC: 1FoSfmjZJFqFSsD2cGXuccM9QMMa28Wrn1
  • BTC: 19gdjoWaE8i9XPbWoDbixev99MvvXUSNZL
  • ETH: 0x004D3416DA40338fAf9E772388A93fAF5059bFd5

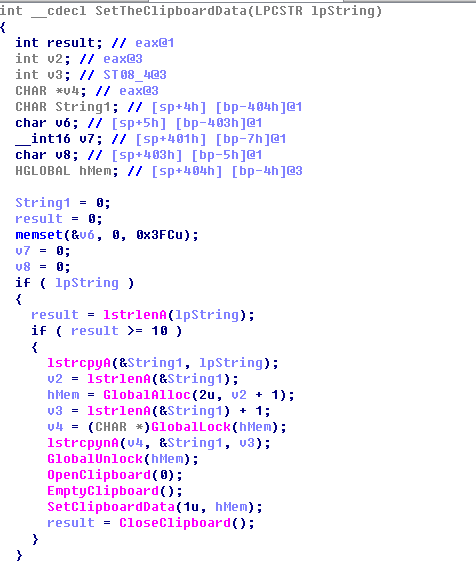
Также специалисты поделились куском кода, который отвечает за подмену адреса кошелька Ethereum:

По указанным ниже ссылкам можно просмотреть баланс адресов, принадлежащих киберпреступникам:

Злоумышленники похитили в общей сложности 0,12434321 BTC — где-то 800 долларов США.

Подпишитесь на новости

Клиентов уходящих провайдеров предложили переводить к крупным операторам

Провайдер закрылся, а интернет должен остаться. Минцифры готовит механизм передачи абонентов другим операторам, если обслуживающая компания прекратит работу или лишится лицензии. Идея — избавить людей от внезапного отключения связи вместе с исчезновением поставщика.

О предложении сообщают  «Известия» со ссылкой на справочные материалы к проекту поправок в закон «О связи». Договоры клиентов планируют передавать крупным операторам, чтобы сохранить обслуживание.

Механизм обсуждается на фоне реформы лицензирования отрасли. Новые требования могут оказаться неподъёмными для части небольших провайдеров. По предлагаемой схеме другой оператор сможет временно принять управление инфраструктурой уходящей компании и обслуживание её клиентов.

Таким образом, предполагается передавать не просто список людей, которым теперь некому позвонить в поддержку, но и сеть, через которую они получают интернет.

Тем не мене сохранение доступа не стоит автоматически понимать как обещание навсегда оставить прежний тариф.

Для абонента главное, чтобы смена компании на квитанции не сопровождалась неделями без связи. Именно это предложенному механизму и предстоит обеспечить на практике.

RSS: Новости на портале Anti-Malware.ru