



Лаборатория Касперского замораживает сотрудничество с Европолом

Лаборатория Касперского замораживает сотрудничество с Европолом

Лаборатория Касперского замораживает сотрудничество с Европолом

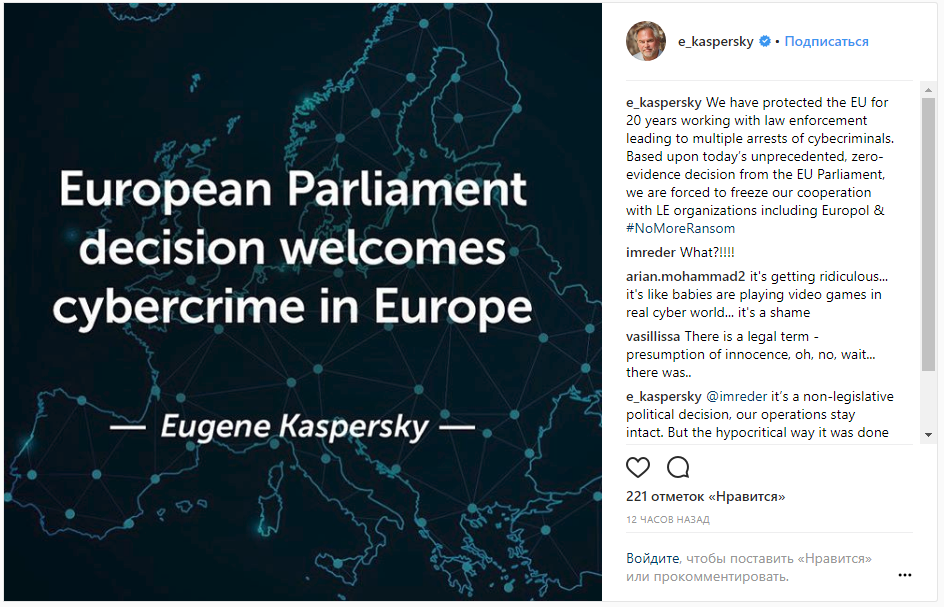
Основатель и глава «Лаборатории Касперского» Евгений Касперский сообщил, что российская антивирусная компания приостанавливает сотрудничество с европейскими правоохранительными органами, куда входит и Европол.

Соответствующую информацию Касперский разместил у себя в Instagram.

«На протяжении 20 лет мы защищали Европейский союз и сотрудничали с правоохранительными органами, что привело к многочисленным арестам киберпреступников. Теперь же мы вынуждены заморозить наше сотрудничество с правоохранителями ЕС, включая Европол, причиной чему стало необоснованное решение Европейского парламента», — пишет глава «Лаборатории Касперского».

Далее, отвечая на один из комментариев, Касперский объяснил, что речь идет о «не законодательном решении, так как наши операции не были затронуты».

«Однако лицемерный подход, используемый при вынесении этого решения, абсолютно неприемлем».

Евгений Касперский ссылается на принятую 13 июня резолюцию о киберзащите, согласно которой продукты "Лаборатории Касперского" причисляются к киберугрозе и запрешаются к использованию в госучреждениях (в частности, предлагается полностью отказаться от закупок продукции российской компании). В документе, который подписали депутаты Европарламента большинством голосов, говорится, что Россия совершала кибератаки правительственного уровня.

Также резолюция предусматривает всесторонний анализ используемого оборудования и ПО, дабы исключить риск потенциально опасных программ.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru