



Chrome и Firefox более года сливали данные пользователей Facebook

Chrome и Firefox более года сливали данные пользователей Facebook

Chrome и Firefox более года сливали данные пользователей Facebook

Более года браузеры Mozilla Firefox и Google Chrome раскрывали данные об именах пользователей Facebook, а также фотографии профилей и лайки, если те посещали сайт, на котором был установлен специальный скрипт. К такому выводу пришли исследователи в области безопасности.

Такая катастрофическая ошибка была спровоцирована так называемой уязвимостью сторонних каналов (side-channel vulnerability), которая возникла благодаря реализации браузерами новых стандартов для CSS введенных в 2016 году.

Одна из новых возможностей, получившая имя «mix-blend-mode», приводила к утечке размещенного на Facebook контента на сторонние сайты, которые содержали iframe и соответствующий код для сбора таких данных.

Как мы помним, «Правило ограничения домена» (Same Origin Policy, Принцип одинакового источника) запрещает доступ одного домена к содержимому, размещенному на другом домене. Именно потому, что данная брешь позволяла обойти эту политику, она считается крайне серьезной.

Проблема утечки была обнаружена двумя отдельными группами исследователей. Chrome устранил ее в версии 63, а две недели назад то же самое сделала Mozilla в Firefox 60.

Несмотря на то, что конкретно эта уязвимость более не угрожает пользователям, обновившим свои браузеры до актуальных версий, специалисты крайне озабочены все более мощными графическими возможностями, которые постепенно добавляют в HTML5 и CSS.

Эксперты считают, что эти возможности могут привести к появлению новых похожих проблем безопасности в будущем.

«CSS, HTML и JavaScript обладают многими функциями, которые могут стать проблемой для безопасности», — говорит эксперт Дарио Вейссер.

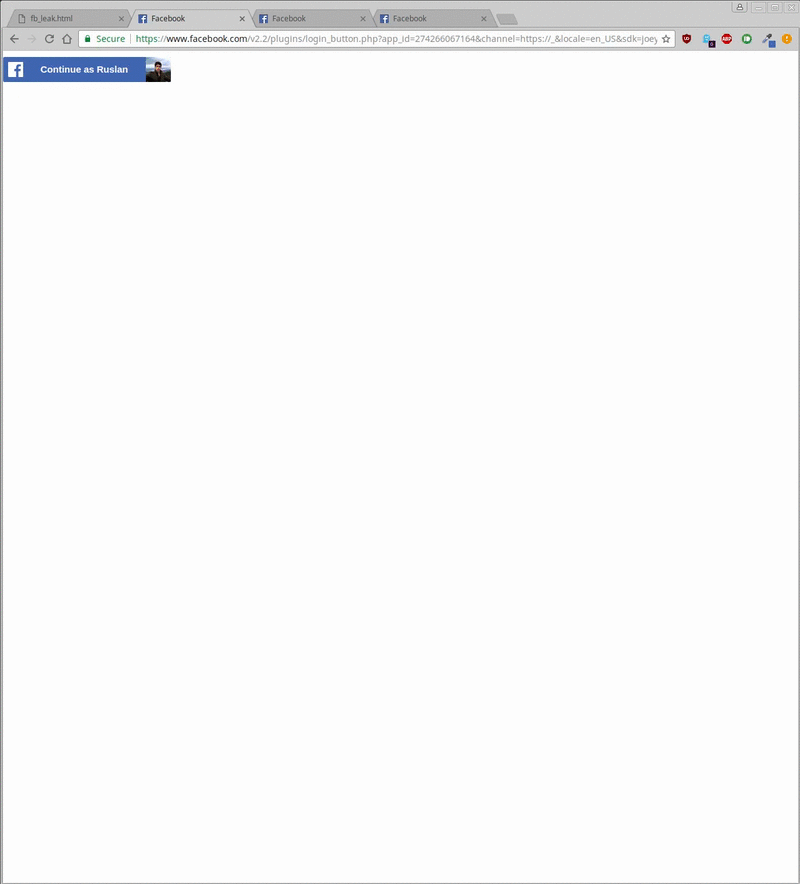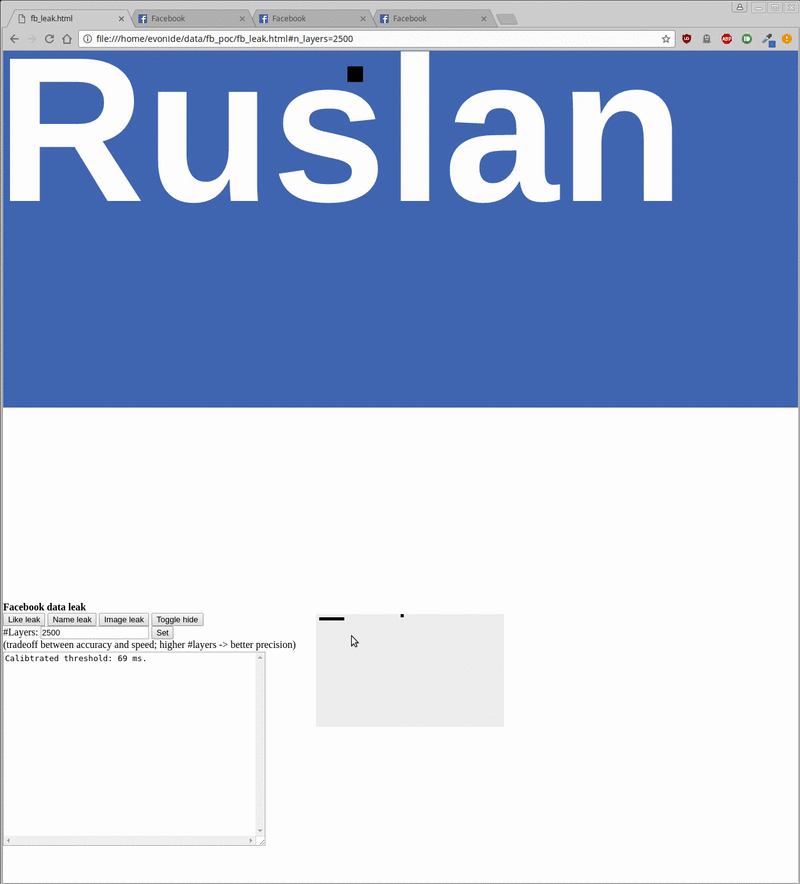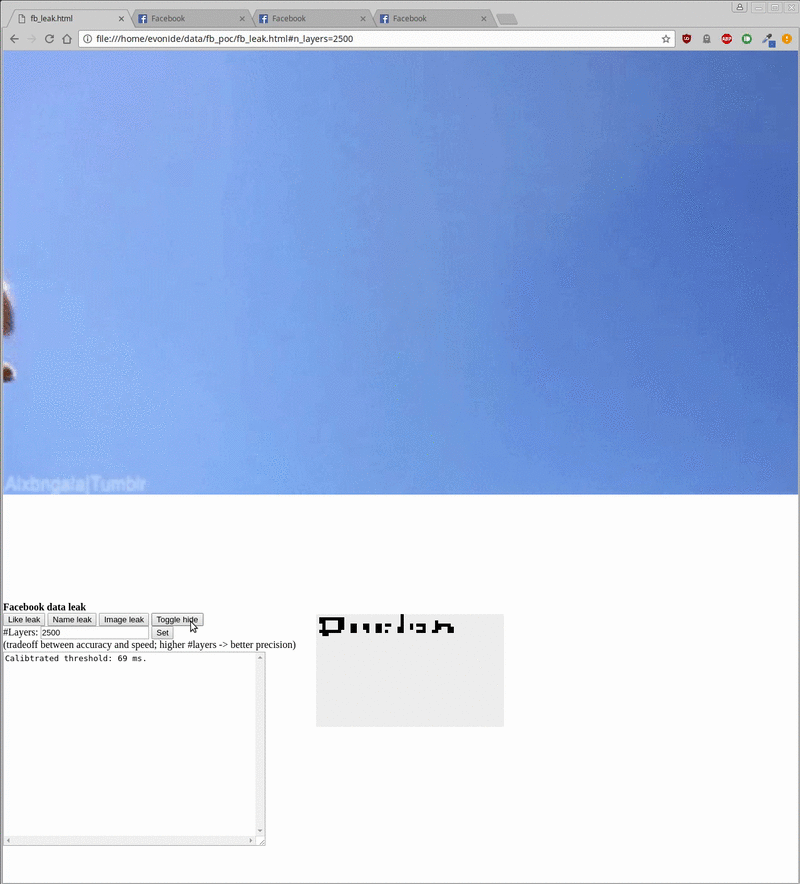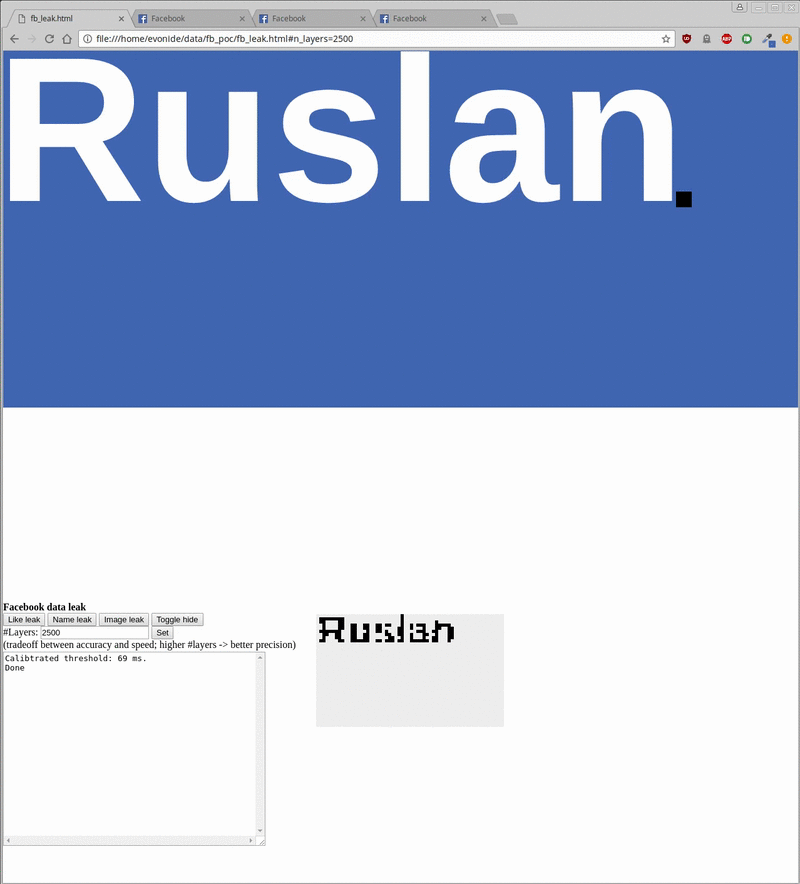
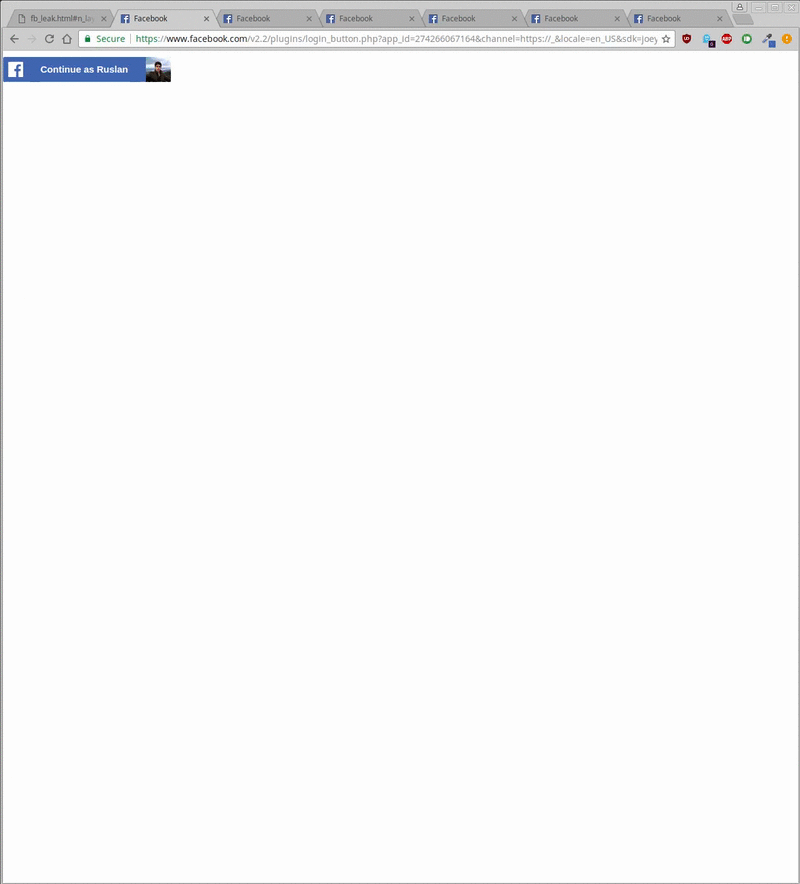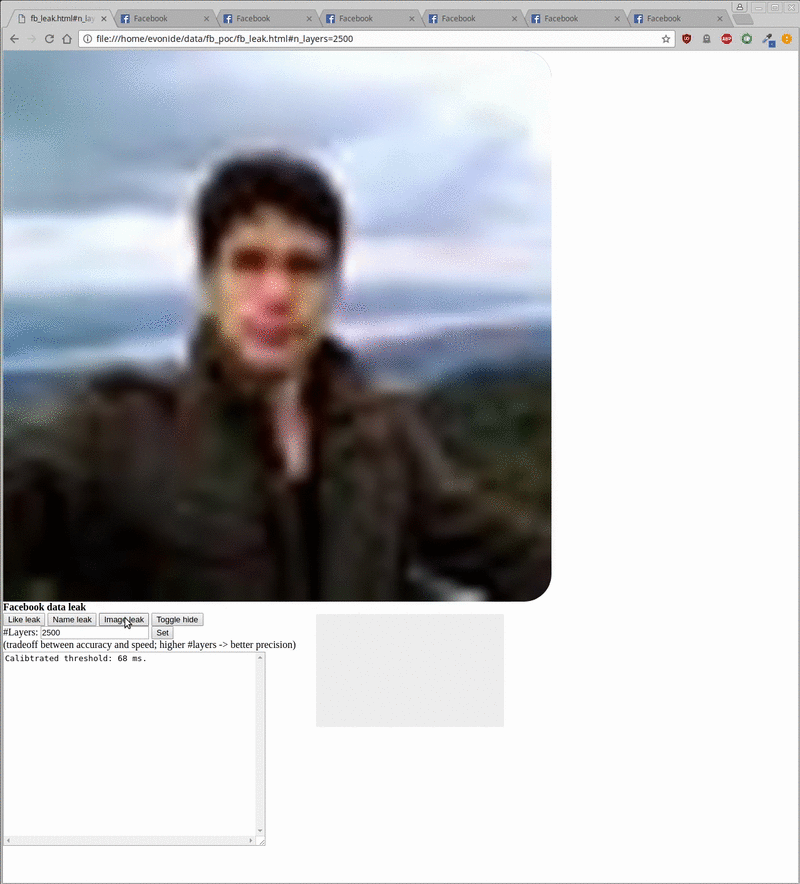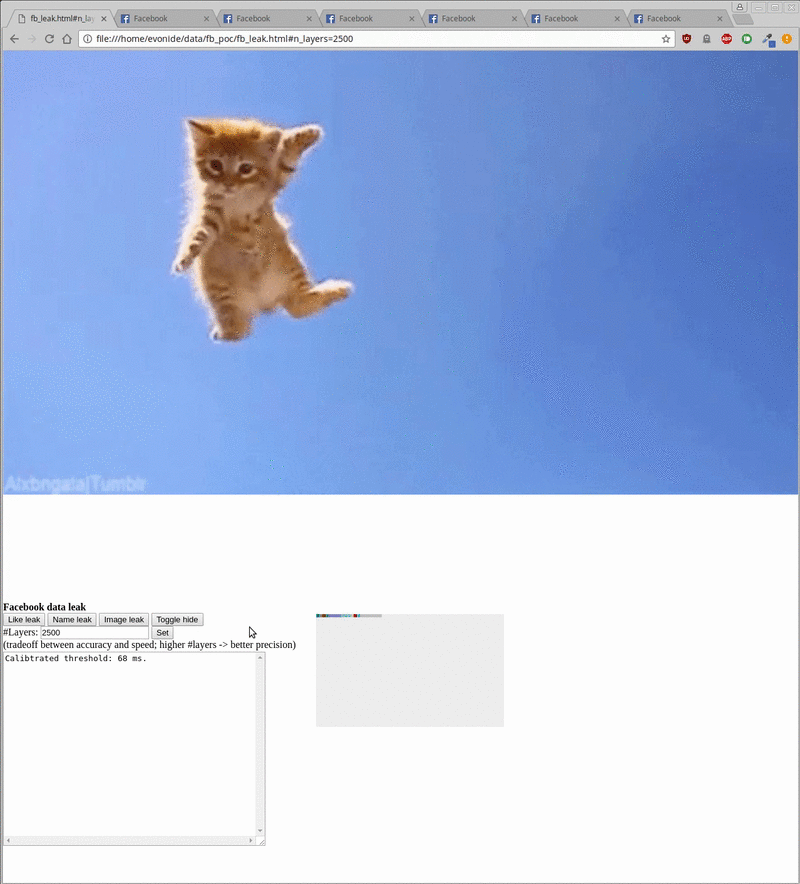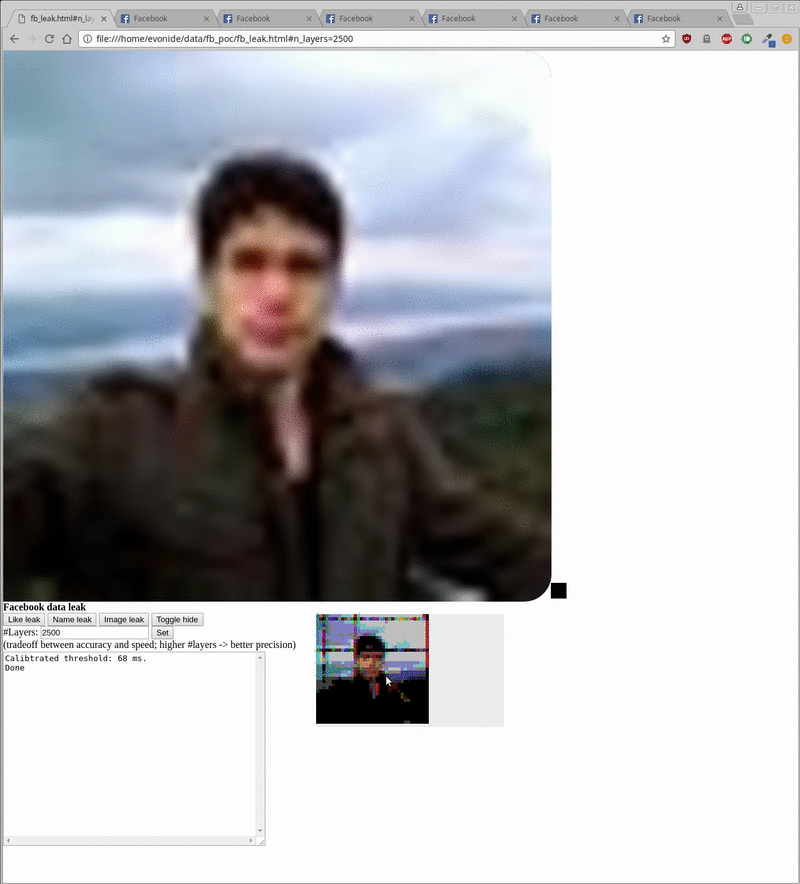
Специалист разработал PoC-код, который использовал iframe и социальный плагин Facebook для извлечения информации о профиле Facebook (имена, фото профиля, лайки). Демонстрацию работы proof-of-concept можно наблюдать ниже:

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru