


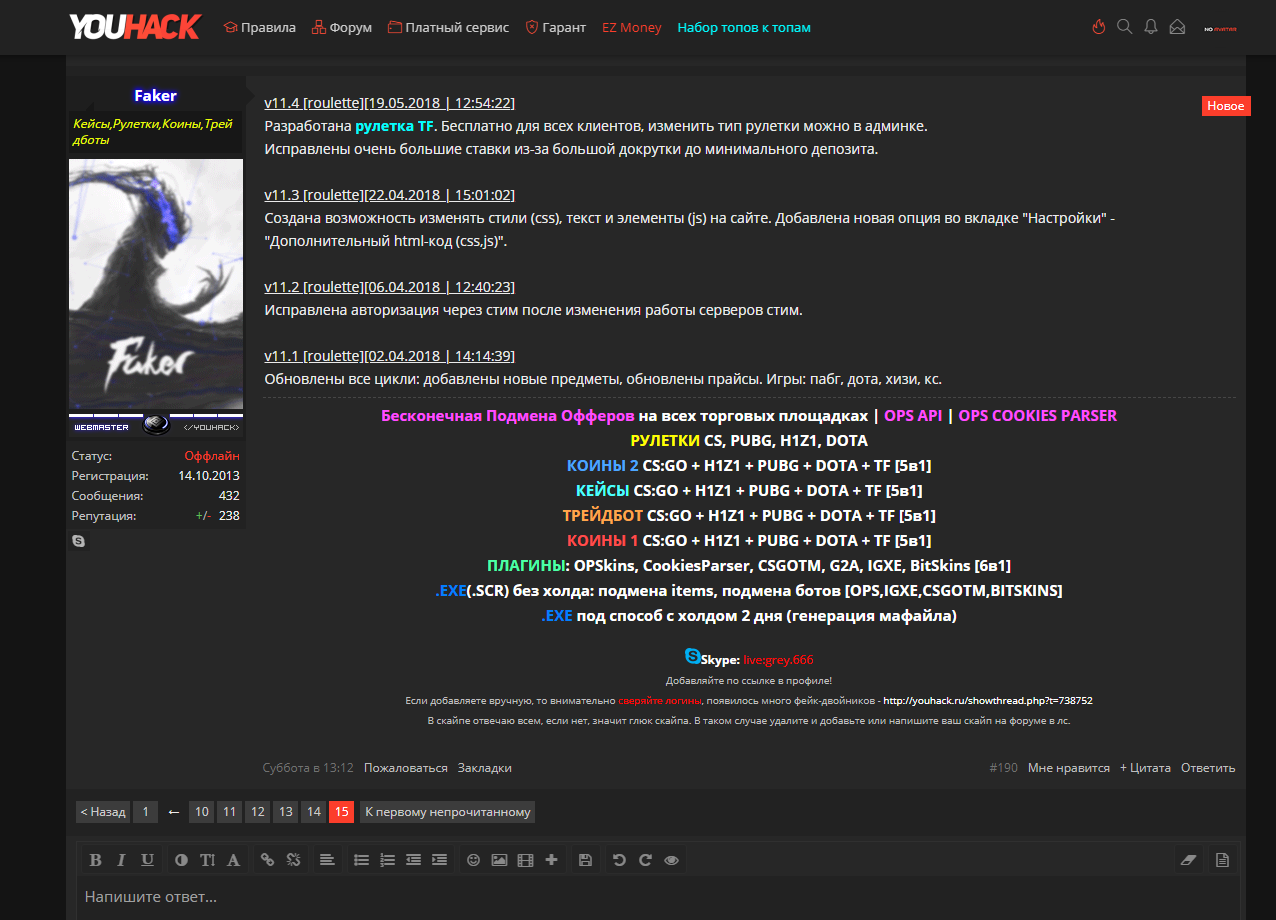

Киберпреступник заработал миллионы за счет пользователей Steam

Киберпреступник заработал миллионы за счет пользователей Steam

Киберпреступник заработал миллионы за счет пользователей Steam

Аналитики «Доктор Веб» раскрыли преступную схему, позволившую злоумышленнику заработать миллионы рублей. Киберпреступник, скрывающийся под псевдонимом «Faker», разработал систему аренды вредоносных программ по подписке, приносящую ему значительный доход. Среди пострадавших — множество пользователей игровой платформы Steam.

«Faker» использует несколько способов незаконного заработка. Главный среди них — разработанная им схема MaaS (Malware As a Service), реализующая аренду вредоносных программ по подписке. От клиентов «Faker»’а, желающих зарабатывать на распространении троянцев, не требуется ничего, кроме денег и, в некоторых случаях, домена: вирусописатель предоставляет им самого троянца, доступ к административной панели и техническую поддержку. По подсчетам аналитиков «Доктор Веб», это решение «под ключ» принесло своему создателю миллионы, а сколько на этом заработали его клиенты, остается только догадываться – с учетом того, что потраченные деньги на оплату месяца использования этой криминальной услуги могут окупиться за сутки. Все созданные «Faker»’ом вредоносные программы угрожают пользователям популярного игрового сервиса Steam.

Steam — это разработанная компанией Valve Corporation платформа, предназначенная для цифрового распространения компьютерных игр и программ. Зарегистрированный пользователь Steam получает доступ к личному кабинету, в котором собрана информация обо всех приобретенных им ранее играх и приложениях. Помимо этого, он может совершать покупки в магазине Steam, приобретая различный цифровой контент, а также продавать и обменивать игровые предметы. Эти предметы имеют ключевое значение в различных многопользовательских играх. Оружие, амуниция и различный инвентарь позволяют менять внешний вид игрока и визуальное представление его имущества в игре. Игровые предметы можно обменивать на специализированных сайтах, а также покупать и продавать за реальные деньги. Именно на этом построил свой криминальный бизнес «Faker».

Один из применяемых им способов заработка — так называемые «рулетки». Так сетевые игроки называют своеобразные аукционы, на которые сразу несколько участников выставляют различные игровые предметы. Вероятность выигрыша зависит от размера сделанной участником ставки, а победитель забирает все участвующие в розыгрыше лоты. Мошенничество заключается в том, что против реального игрока выступают специальные программы-боты, которые гарантированно выигрывают ставку. Иногда потенциальной жертве предлагают стать администратором такой игры и даже позволяют несколько раз выиграть, прежде чем она выставит на очередной кон какой-либо дорогой игровой предмет, который тут же будет проигран и перейдет в собственность злоумышленников.

Две вредоносные программы, используемые в этой кампании, были проанализированы «Доктор Веб»: Trojan.PWS.Steam.13604, Trojan.PWS.Steam.15278.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru