



Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Согласно отчету FireEye, злоумышленник, действовавший с территории Китая, продавал данные около 200 миллионов японцев на подпольном форуме для киберпреступников. Эти данные, предположительно, были собраны путем взлома десятков японских сайтов.

Преступник продавал эти данные в виде огромного архива, в декабре прошлого года он начал предлагать всем желающим купить у него эту информацию.

Проанализировав эти данные, эксперты смогли идентифицировать их источник — взломанные небольшие сайты, в основном специализирующиеся на розничной торговле. В FireEye утверждают, что данные настоящие, повода сомневаться в их подлинности просто нет.

В основном эти данные содержали настоящие имена, адреса электронной почты, даты рождения, номера телефонов и домашние адреса.

Назначенная за архив цена равнялась 1000 юаней (150,96 долларов США). Некоторые пользователи платформы, на которой продавались эти данные, оставляли комментарии, намекающие на то, что они не получили желаемого архива даже после оплаты. Пока непонятно, реальные ли это претензии, либо оставленные конкурентами комментарии.

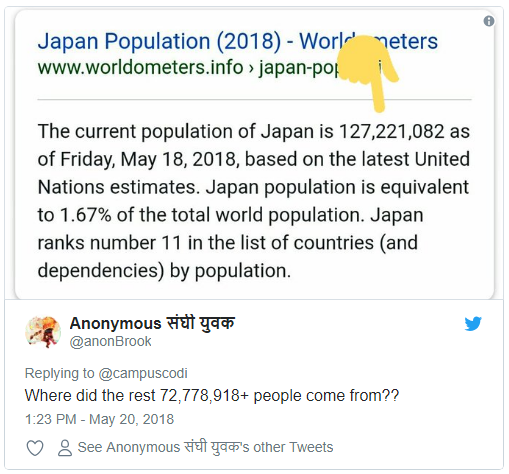
Однако некоторые специалисты обратили внимание на несоответствие заявленной киберпреступником информации с реальными данными, касающимися населения Японии. В Twitter-аккаунте Anonymous संघी युवक появилась следующая запись:

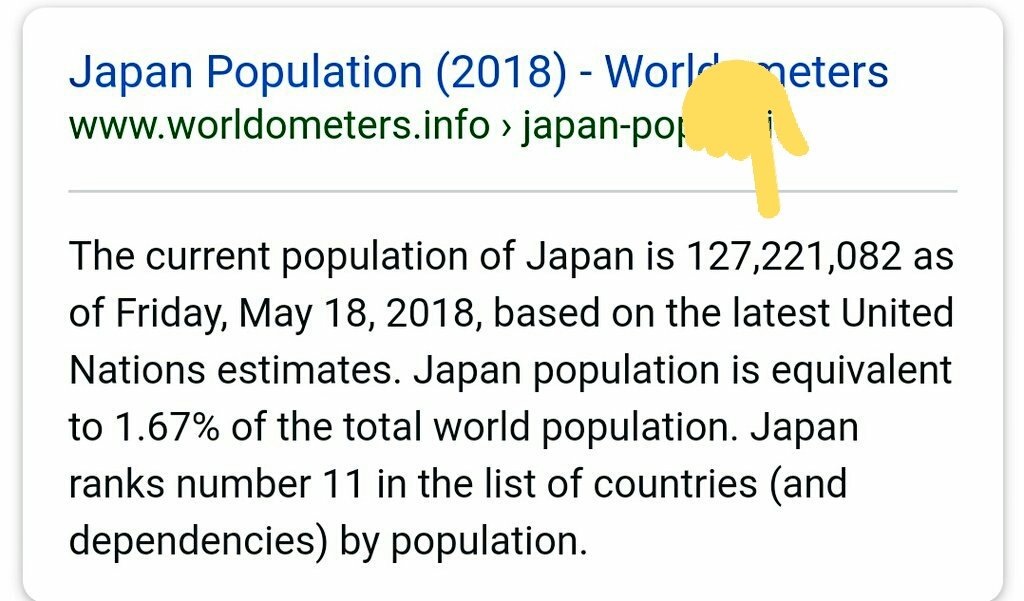
То есть люди задаются вопросом — откуда взялись данные о более 72 778 918 человек, когда население Японии составляет лишь 127 221 082.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru