



Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

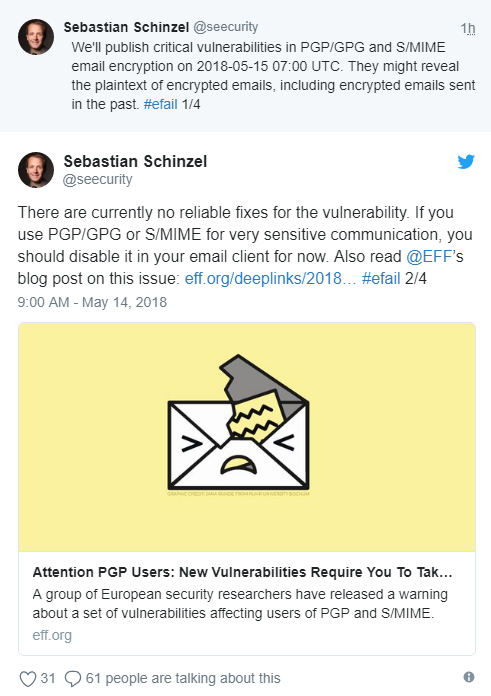
Два наиболее распространенных метода шифрования электронных писем — PGP и S/Mime — уязвимы для атак, которые раскрывают текст зашифрованных писем. Поскольку на данный момент нет надежного способа устранения этой бреши, специалисты рекомендуют немедленно удалить PGP и S/Mime из почтовых клиентов.

«Эти баги могут раскрыть электронные письма в виде простого текста, включая те, что вы отправляли в прошлом», — пишет эксперт Себастьян Шинзель в Twitter. — «В настоящее время нет надежных методов устранения этой уязвимости. Если вы используете PGP/GPG или S/MIME, вы должны их отключить из соображений безопасности».

Эксперт ссылается на сообщение в блоге Фонда электронных рубежей (Electronic Frontier Foundation), опубликованное в субботу вечером. В нем говорится:

«Фонд связался с исследовательской группой и может подтвердить, что эти уязвимости представляют реальный риск для использующих эти инструменты лиц. Наш совет ничем не отличается от того, что дают исследователи — немедленно отключить или удалить эти инструменты».

Фонд даже опубликовал инструкции по отключению уязвимых плагинов в Thunderbird, macOS Mail, и Outlook.

На данный момент о характере самих уязвимостей известно немного, однако технические подробности будут опубликованы в понедельник вечером, как заявляют специалисты.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru