



Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

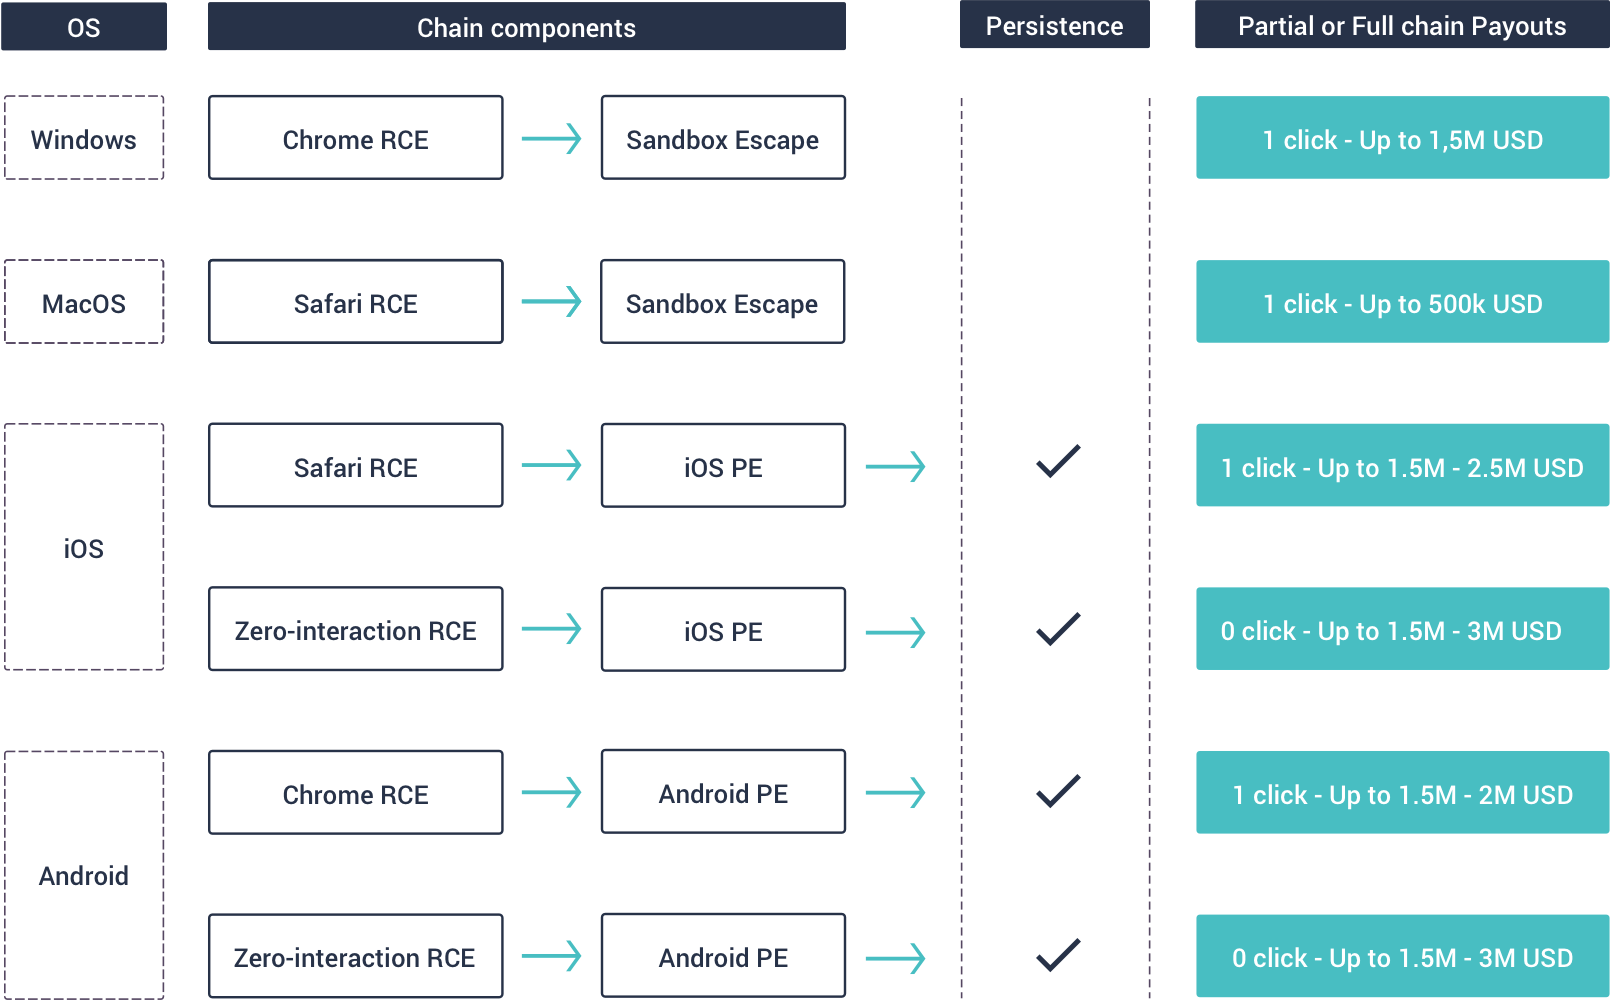
Новый стартап, организованных в Дубае, предлагает различные формы вознаграждений за обнаружение 0-day эксплойтов для Android, iOS, Windows и macOS. Максимальная сумма, которую могут получить специалисты за инструменты для взлома Android и iOS, составляет $3 миллиона.

Стартап называется Crowdfense и базируется в Объединенных Арабских Эмиратах. Во вторник представители Crowdfense разослали пресс-релиз журналистам, в котором говорилось про программу вознаграждений.

Директор Crowdfense Андреа Заппароли Манзони утверждает, что компания таким образом пытается присоединиться к этому рынку, скупая информацию о 0-day уязвимостях, а затем продавая ее правоохранительным органам и разведслужбам.

«Я смотрю на это с позиции защиты прав и интересов обычных граждан, которую могут обеспечить правоохранительные органы», — утверждает Заппароли в интервью. — «Мы фокусируемся только на инструментах, направленных на облегчение деятельности правоохранительных органов или разведки, а не на уничтожение или ухудшение функциональности и эффективности целевых систем. Мы планируем лишь собирать информацию».

Помимо iOS и Android, компания также ищет 0-day эксплойты для Windows, macOS. По словам Заппароли, Crowdfense не заинтересована в эксплойтах для IoT-устройств или популярных сайтов.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru