



Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

Неизвестным киберпреступникам удалось взломать сайт Министерства энергетики и угольной промышленности Украины. Судя по всему, ресурс пострадал от атаки вымогателей, требовавших выкуп.

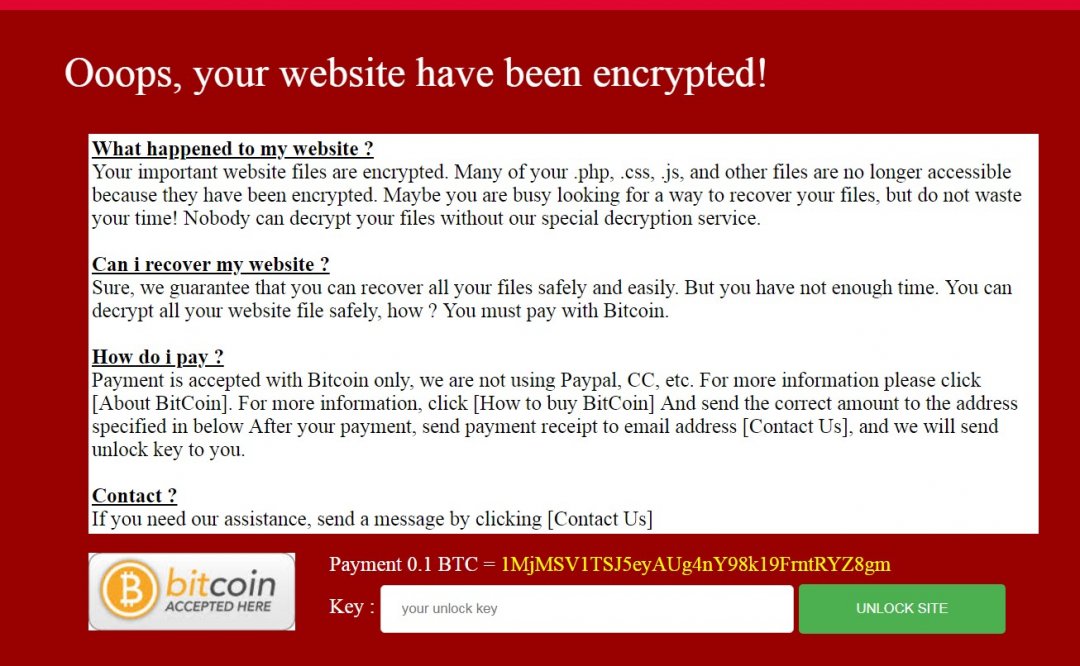
Расположенный по адресу mev.gov.ua ресурс был видоизменен, его главная страница, исходя из сделанного скриншота, выглядит так:

«Важные файлы вашего сайта, среди которых .php, .css, .js и другие отныне зашифрованы и не подлежат восстановлению без нашего участия», — пишут злоумышленники.

За расшифровку и восстановление работы сайта киберпреступники требуют 0,1 биткоина (около 930 долларов или 24 тысячи гривень), на оплату выкупа владельцам сайта предоставлено 10 часов.

Ранее пресс-служба СБУ сообщила об обнаружении в Киеве офиса киберпреступников, выполнявших приказы ФСБ. Согласно спецслужбе, данные злоумышленники осуществляли кибератаки на объекты КИИ, государственные и банковские учреждения Украины.

В ходе своих атак, как сообщают правоохранители, киберпреступники использовали анонимайзеры.

Также в этом месяце стало известно, что 23-летний киберпреступник из Киева получал доступ к аккаунтам Instagram различных интернет-магазинов, количество подписчиков которых превышало 50 тысяч, а затем требовал с законных владельцев учетных записей 10 000 гривен за разблокировку страниц.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru