



Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

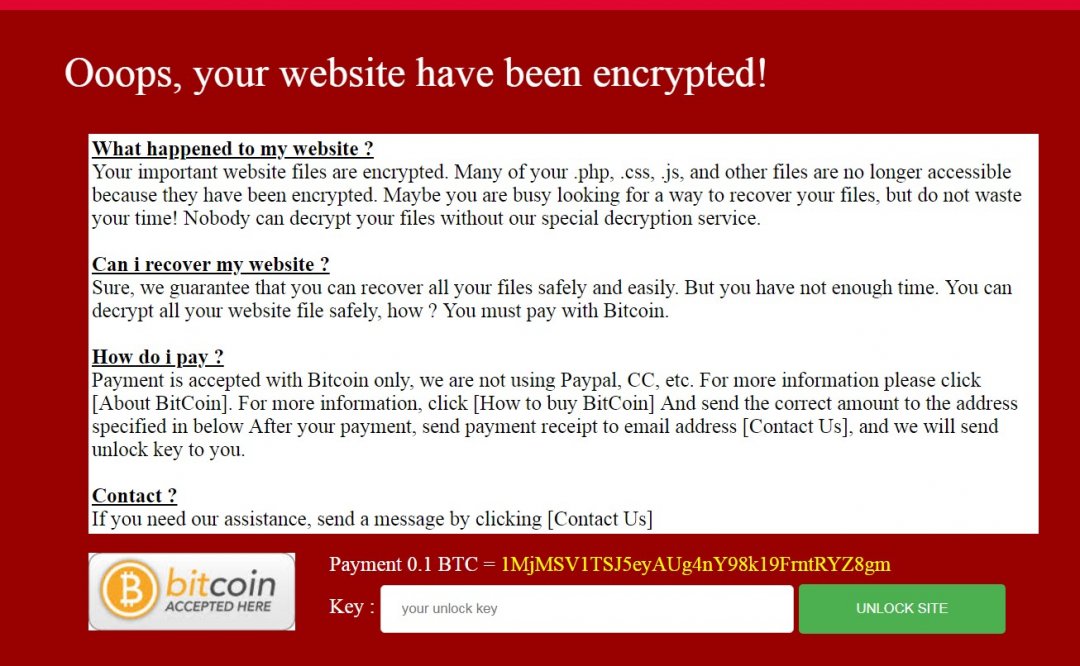
Неизвестным киберпреступникам удалось взломать сайт Министерства энергетики и угольной промышленности Украины. Судя по всему, ресурс пострадал от атаки вымогателей, требовавших выкуп.

Расположенный по адресу mev.gov.ua ресурс был видоизменен, его главная страница, исходя из сделанного скриншота, выглядит так:

«Важные файлы вашего сайта, среди которых .php, .css, .js и другие отныне зашифрованы и не подлежат восстановлению без нашего участия», — пишут злоумышленники.

За расшифровку и восстановление работы сайта киберпреступники требуют 0,1 биткоина (около 930 долларов или 24 тысячи гривень), на оплату выкупа владельцам сайта предоставлено 10 часов.

Ранее пресс-служба СБУ сообщила об обнаружении в Киеве офиса киберпреступников, выполнявших приказы ФСБ. Согласно спецслужбе, данные злоумышленники осуществляли кибератаки на объекты КИИ, государственные и банковские учреждения Украины.

В ходе своих атак, как сообщают правоохранители, киберпреступники использовали анонимайзеры.

Также в этом месяце стало известно, что 23-летний киберпреступник из Киева получал доступ к аккаунтам Instagram различных интернет-магазинов, количество подписчиков которых превышало 50 тысяч, а затем требовал с законных владельцев учетных записей 10 000 гривен за разблокировку страниц.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru