



Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Китайская компания Qihoo 360 сообщила об обнаружении 0-day уязвимости Windows, используемой в реальных атаках. На данный момент эксперты не раскрывают никаких деталей этой бреши, так как Microsoft работает над устранением дыры.

Как уточняют исследователи, проблема (которую они назвали баг «double kill») использует последнюю версию Internet Explorer, а также приложения, работающие с ядром браузера. Вредоносная схема использует для распространения документы Microsoft Office, в которых содержится вредоносная веб-страница.

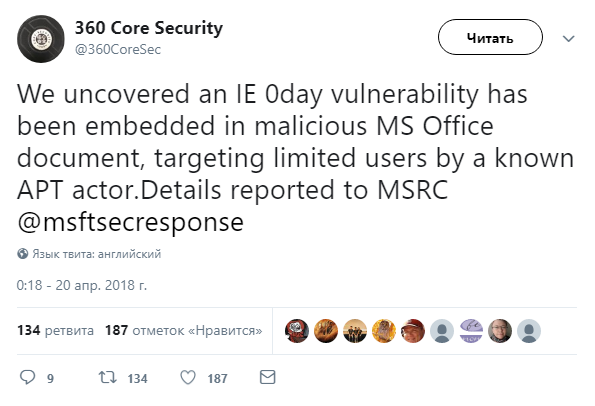
«Мы обнаружили 0-day уязвимость, используемую во вредоносных документах Office», — пишут эксперты в Twitter.

Если пользователь откроет подобный документ, вредоносный код начнет работать в фоновом режиме, осуществляя начальную стадию атаки.

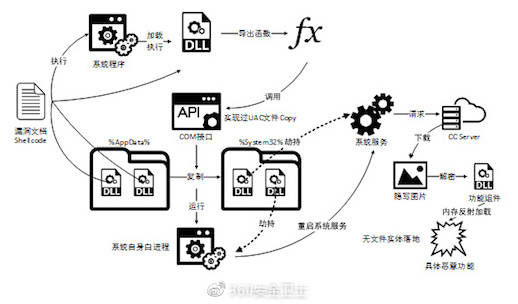
Все, что известно о самой схеме атаки, можно посмотреть на опубликованном специалистами рисунке.

Корпорация Microsoft призывает пользователей отказаться от использования Internet Explorer в пользу более нового браузера компании Edge.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru