


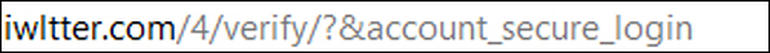

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

Эксперты предупреждают о новой волне фишинга, использующего взломанные аккаунты Twitter для рассылки личных сообщений. В теле этих сообщений содержится ссылка, ведущая на поддельную страницу для входа в Twitter, саму страницу не отличить от оригинала.

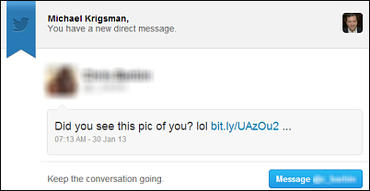
Скриншот личного сообщения, содержащего злонамеренную ссылку, можно посмотреть ниже.

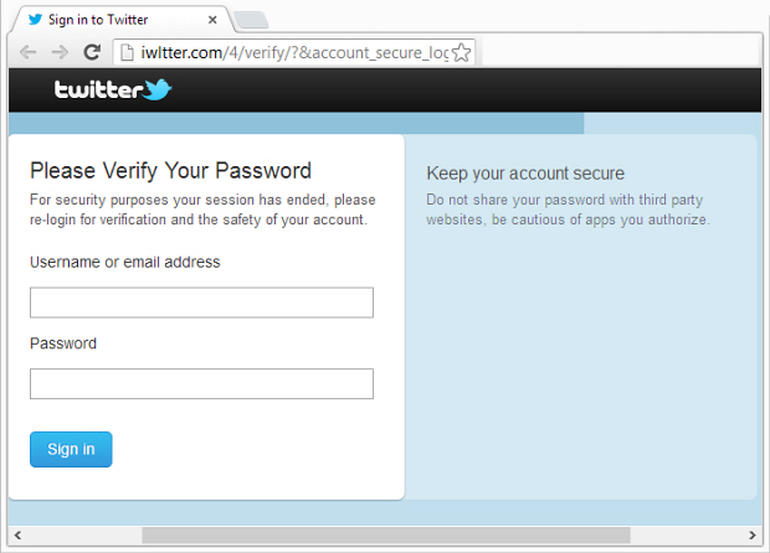
После перехода по этой ссылке вы попадаете на страницу, которая выглядит совершенно легитимной в глазах среднестатистического пользователя.

Если ввести в эти поля свои учетные данные, они попадут в руки злоумышленников, которые получат полный контроль над вашей учетной записью.

Чтобы защитить себя от подобной киберугрозы, специалисты рекомендуют придерживаться следующих правил:

  • Не переходите по сомнительным ссылкам в личных сообщениях;
  • Всегда обращайте внимание на адрес веб-страницы, которая просит вас ввести свои данные;
  • В случае с этой вредоносной кампанией фишинговую страницу практически не отличить от легитимного оригинала, однако есть некоторые тонкие нюансы, которые помогут вам вычислить подделку.

Внимательно приглядитесь к адресу, вы должны заметить, что вместо «Twitter» там указано «iwltter». Это старый прием, который киберпреступники успешно используют, рассчитывая на невнимательность пользователей.

Также эксперты призывают быть особо внимательными при использовании мобильных устройств (планшетов, смартфонов), так как адрес поддельной страницы может быть неразборчив. Стоит также обращать внимание на отправителя подозрительного личного сообщения, если вы не знакомы с этим человеком, можно смело игнорировать сообщение.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru