



Расширение LastPass не рекомендуют использовать — найден критический баг

Расширение LastPass не рекомендуют использовать — найден критический баг

Расширение LastPass не рекомендуют использовать — найден критический баг

Популярнейший менеджер паролей LastPass рекомендует пользователям не использовать расширение LastPass для браузера, так как разработчики пытаются исправить серьезную уязвимость, которая может позволить злоумышленнику украсть пароли или выполнить код.

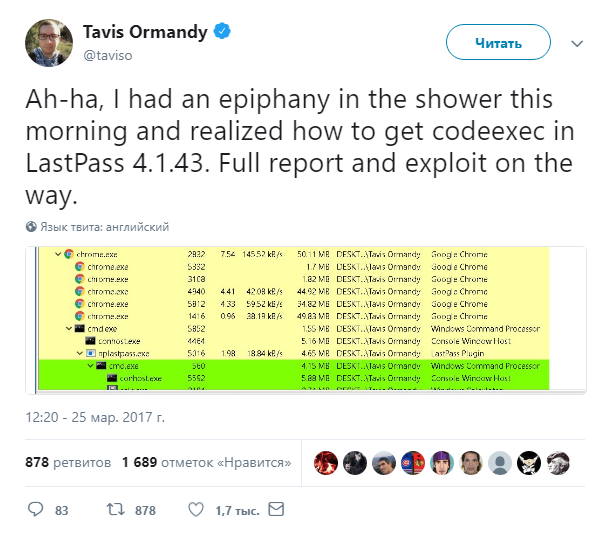
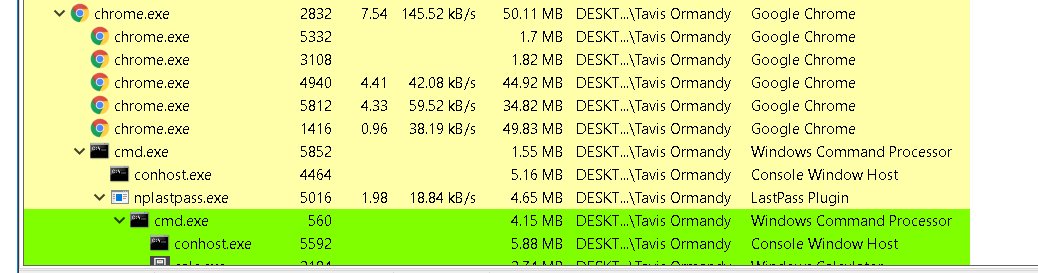
Брешь была обнаружена известным экспертом в области кибербезопасности Тэвисом Орманди (Tavis Ormandy), который в выходные сообщил о баге в Twitter. Соблюдая правила, Орманди не раскрыл технические детали уязвимости, уведомив разработчиков LastPass о ее существовании.

«Сегодня у меня было прозрение, я понял, как выполнить произвольный код в версии LastPass 4.1.43. Скоро ждите полный отчет и эксплойт», — пишет Орманди.

«В настоящее время мы активно работаем над устранением уязвимости. Брешь оказалась уникальной, эксплуатирующий ее метод крайне сложен. На данный момент мы не хотим раскрывать какие-либо подробности относительно этого недостатка. Более подробную информацию предоставим после наличия соответствующего патча», — завили представители LastPass.

Однако уже сейчас пользователи могут самостоятельно предпринять несколько шагов для повышения  своей безопасности:

  • Заходить на сайты непосредственно из хранилища LastPass;
  • Использовать двухфакторную аутентификацию;
  • Остерегаться фишинговых писем.

В рамках проекта Google Project Zero Орманди уже давно проверяет LastPass на различного рода недостатки безопасности.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru