



Обнаружена кроссплатформенная атака через зараженные RTF-документы

Обнаружена кроссплатформенная атака через зараженные RTF-документы

Обнаружена кроссплатформенная атака через зараженные RTF-документы

Эксперты из Trend Micro обнаружили спам-кампании вредоносных программ. Злоумышленники распространяли бэкдоры XTRAT и DUNIHI, а также вредоносную программу для сбора информации Loki, объединенную с Adwind RAT. Рост спам-рассылок эксперты наблюдали с 1 января по 17-е апреля 2017 года.

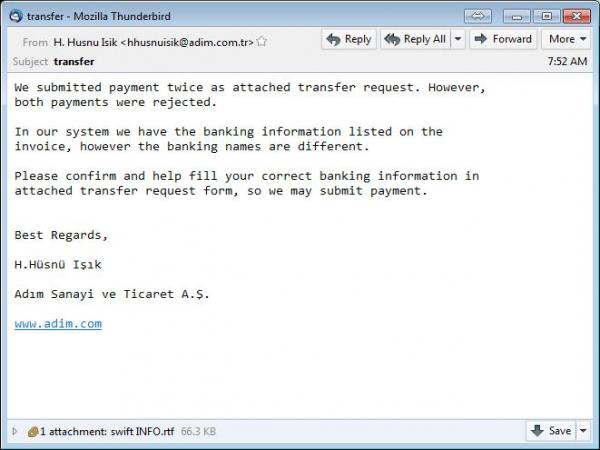
Эксперты Trend Micro определили две рассылки с разным набором вредоносных программ. В первой злоумышленники рассылали бэкдоры Adwind RAT, XTRAT вместе со шпионской программой Loki. Во втором сценарии спам-рассылки эксперты заметили использование VBScript с бэкдором DUNIHI. Обе спам-кампании использовали динамический DNS сервер “hopto[.]org”. В качестве контейнера для инфекции злоумышленники выбрали документ RTF, который использовал уязвимость CVE-2017-11882 для доставки Adwind, XTRAT и Loki.

После того как пользователь открыл зараженный файл, происходит загрузка Loki с сайта "hxxp://steamer10theatre[.]org/wp-admin/js/ehe[.]exe". Затем Loki, как дроппер, загружает Adwind и XTRAT.

Загруженные файлы нарушают работу RAT (систему удаленного администрирования) с помощью таких возможностей бэкдора, как anti-AV и anti-VM, и получают контроль над зараженным устройством. Примечательно, что Adwind и XTRAT используют один C&C сервер: "junpio70[.]hopto[.]org".

Первый вариант рассылки соединяется с сервером "badnulls[.]hopto[.]org:3011", а рассылка с DUNIHI использует "pm2bitcoin[.]com:62103.

“Рассылка разных вариаций вредоносных программ похожа на уловку, которая должна повысить шансы заражения устройства. Если одна вредоносная программа обнаружена, другая может остаться незамеченной, и закончить начатое”. - сообщает Trend Micro в своем отчете.

Кроссплатформенный бэкдор Adwind написан в Java, и используется злоумышленниками с 2013 года. Он представлен в виде платного сервиса, где клиенты платят за заражение устройств. Это многофункциональная программа для кражи пользовательских данных, шпионажа и захвата контроля над устройствами. 

С 1 января по 17 апреля Trend Micro зафиксировали 5535 новых заражений Adwind, большая часть из которых случилась в США, Японии, Австралии, Италии, Тайвани, Германии и Великобритании.

Ранее мы написали о том, как уязвимость в Microsoft Outlook позволяет с помощью RTF документа получать пользовательские данные. 


Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru