



Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

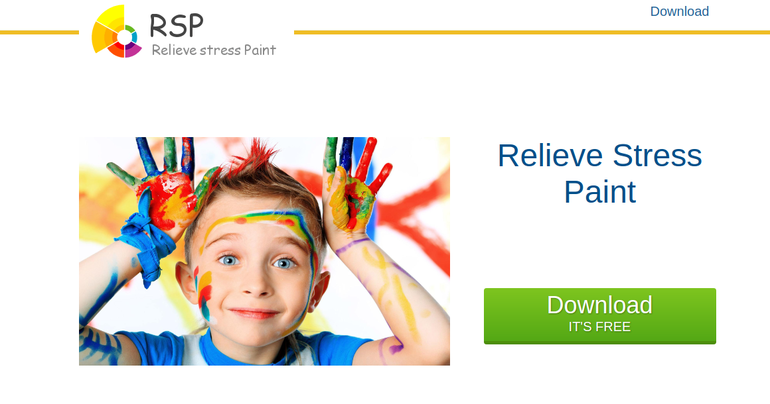
Пользователи приложения для рисования и снятия стресса могут столкнуться с серьезной проблемой утечки данных — программа содержит вредоносный компонент, который похищает учетные данные Facebook, а также платежную информацию.

Речь идет о программе «StressPaint», которая появилась несколько дней назад, на момент написания материала это приложение заразило 45 000 пользователей Facebook. Злоумышленники атакуют пользователей Facebook, указавших в профиле платежную информацию.

Исследователи отмечают приличную скорость распространения вредоноса, как и то, что данная программа была создана профессионалами. Также эксперты высказывают предположение, что в скором времени этот зловред будет атаковать пользователей Amazon.

Вся схема этой вредоносной кампании начинается с фишинга, благодаря которому злоумышленникам удается заманить доверчивых пользователей на сайт, предлагающий попробовать бесплатную программу для снятия стресса.

Программа действительно выполняет заявленный функционал — дает пользователю возможность рисовать, снимая стресс — однако фоном выполняется вредоносная активность.

Для кражи данных программа загружает некоторое количество файлов в систему, после чего пытается похитить конфиденциальную информацию, попытка кражи информации будет выполняться каждый раз при входе в систему.

Механизм сбора данных подразумевает использование файлов cookie в браузере Chrome, если вредонос обнаруживает там учетные данные Facebook, они сразу же отправляются на командный сервер C&C.

«Мы полагаем, что вредоносный процесс остается активным в системе менее минуты, что помогает зловреду избежать детектирования антивирусными продуктами», — пишут специалисты.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru