



Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) отрицает информацию о блокировке добросовестных интернет-ресурсов в связи с ограничением доступа к мессенджеру Telegram.

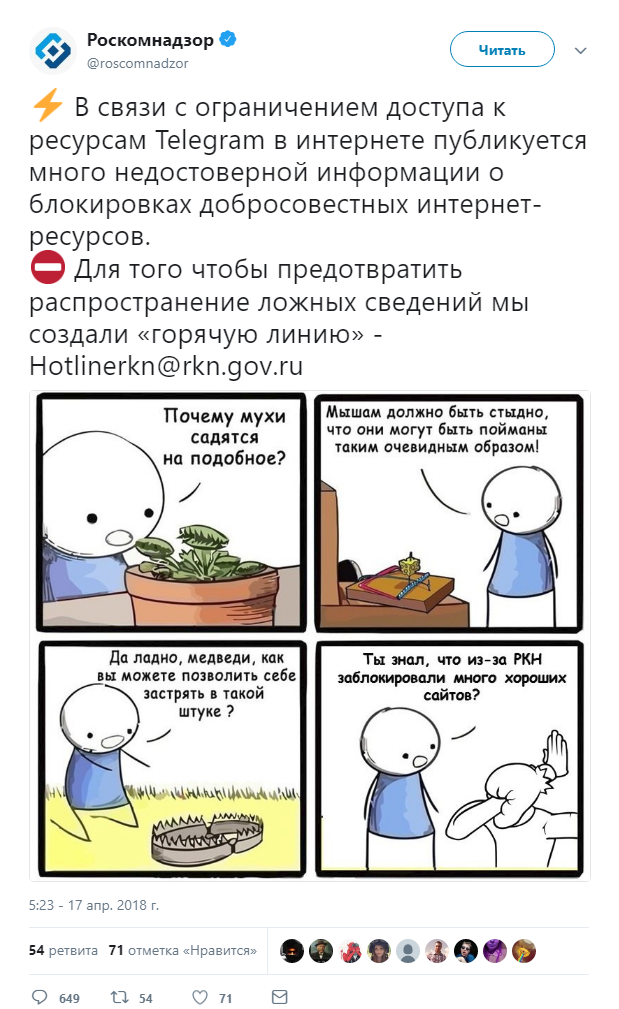
Об этом представители ведомства сообщили в своем официальном Twitter-аккаунте, прикрепив к публикации картинку-мем, видимо, чтобы было понятно более молодому контингенту.

«В связи c ограничением доступа к ресурсам Telegram в интернете публикуется много недостоверной информации о блокировках добросовестных интернет-ресурсов».

Также Роскомнадзор отметил, что была создана специальная «горячая линия» Hotlinerkn@rkn.gov.ru, призванная предотвратить распространение ложных сведений. На данный момент не совсем ясно, о какой именно ложной информации идет речь.

Ведь есть прямые доказательства того, что в работе сервисов Amazon и Viber действительно наблюдались сбои благодаря тому, что ведомство заблокировало IP-адреса. Более того, Qrator Labs уведомляла о возможных последствиях масштабных блокировок Роскомнадзором подсетей крупных провайдеров.

По мнению специалистов, есть необходимость мониторинга состояния собственных сервисов и возможного попадания используемых IP-адресов в заблокированные подсети — технического решения данной проблемы, кроме как смены используемого IP-адреса, не существует. В ситуации дальнейшего блокирования подсетей крупных провайдеров проблема может запустить “эффект домино” и сказаться на сервисах, косвенно связанных с заблокированными подсетями.

В случае попадания в блокировку подсетей таких сервисов, как GitHub, GitLab, DigitalOcean и многих других будет нарушена инфраструктура open-source модулей, приложений и расширений, используемых разработчиками при создании собственных систем и приложений.

Еще одна неутешительная новость — Роскомнадзор может заблокировать Facebook до конца 2018 года.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru