



Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) отрицает информацию о блокировке добросовестных интернет-ресурсов в связи с ограничением доступа к мессенджеру Telegram.

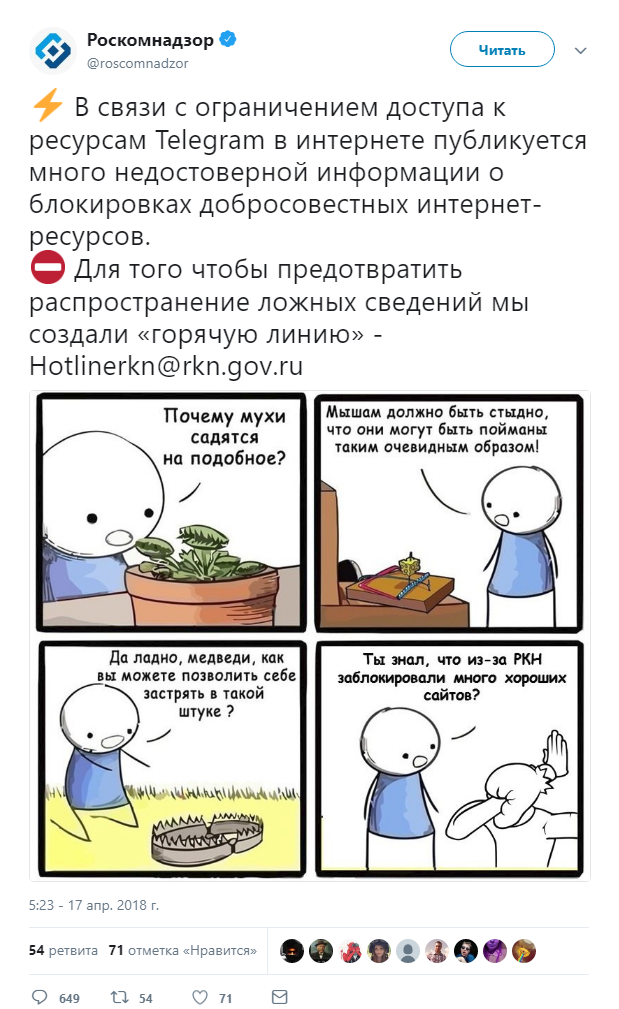
Об этом представители ведомства сообщили в своем официальном Twitter-аккаунте, прикрепив к публикации картинку-мем, видимо, чтобы было понятно более молодому контингенту.

«В связи c ограничением доступа к ресурсам Telegram в интернете публикуется много недостоверной информации о блокировках добросовестных интернет-ресурсов».

Также Роскомнадзор отметил, что была создана специальная «горячая линия» Hotlinerkn@rkn.gov.ru, призванная предотвратить распространение ложных сведений. На данный момент не совсем ясно, о какой именно ложной информации идет речь.

Ведь есть прямые доказательства того, что в работе сервисов Amazon и Viber действительно наблюдались сбои благодаря тому, что ведомство заблокировало IP-адреса. Более того, Qrator Labs уведомляла о возможных последствиях масштабных блокировок Роскомнадзором подсетей крупных провайдеров.

По мнению специалистов, есть необходимость мониторинга состояния собственных сервисов и возможного попадания используемых IP-адресов в заблокированные подсети — технического решения данной проблемы, кроме как смены используемого IP-адреса, не существует. В ситуации дальнейшего блокирования подсетей крупных провайдеров проблема может запустить “эффект домино” и сказаться на сервисах, косвенно связанных с заблокированными подсетями.

В случае попадания в блокировку подсетей таких сервисов, как GitHub, GitLab, DigitalOcean и многих других будет нарушена инфраструктура open-source модулей, приложений и расширений, используемых разработчиками при создании собственных систем и приложений.

Еще одна неутешительная новость — Роскомнадзор может заблокировать Facebook до конца 2018 года.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru