



В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

Уязвимость в Cisco IOS XE позволяет не прошедшему аутентификацию злоумышленнику войти в систему, на которой запущена уязвимая версия этого программного обеспечения, со стандартным именем пользователя и паролем, которые используются при первоначальной загрузке.

Уязвимость существует из-за недокументированной учетной записи пользователя с уровнем привилегий 15, эта запись использует имя пользователя и пароль по умолчанию. Атакующий может использовать эту запись для удаленного подключения к уязвимому устройству.

Брешь затрагивает устройства Cisco, на которых установлена версия программного обеспечения Cisco IOS XE 16.x, более ранние версии не подвержены этой проблеме.

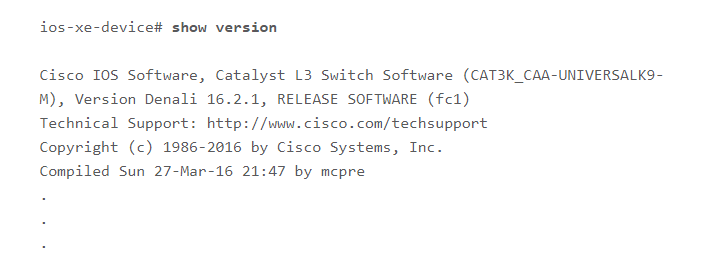
«Чтобы определить, какая версия Cisco IOS XE работает на устройстве, администраторы могут использовать команду show version, введя ее в интерфейсе командной строки. После этого отобразится соответствующее информационное окно, в котором можно найти версию Cisco IOS XE», — говорится в рекомендациях Cisco.

Пример использования этой команды можно посмотреть на скриншоте ниже:

Cisco выпустила обновление, устраняющее эту уязвимость.

Напомним, что эксперты Cisco Talos сообщили о вредоносной программе, получившей название GoScanSSH, этот зловред используется для компрометации серверов SSH, открытых для доступа из Сети. Злонамеренный код написан на языке программирования Go, что является не совсем обычной практикой.

Во вредоносе обнаружено несколько интересных функций, например, GoScanSSH старается не заражать правительственные и военные сети.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru