



На сбое Telegram мошенники заработали почти $30 тысяч

На сбое Telegram мошенники заработали почти $30 тысяч

На сбое Telegram мошенники заработали почти $30 тысяч

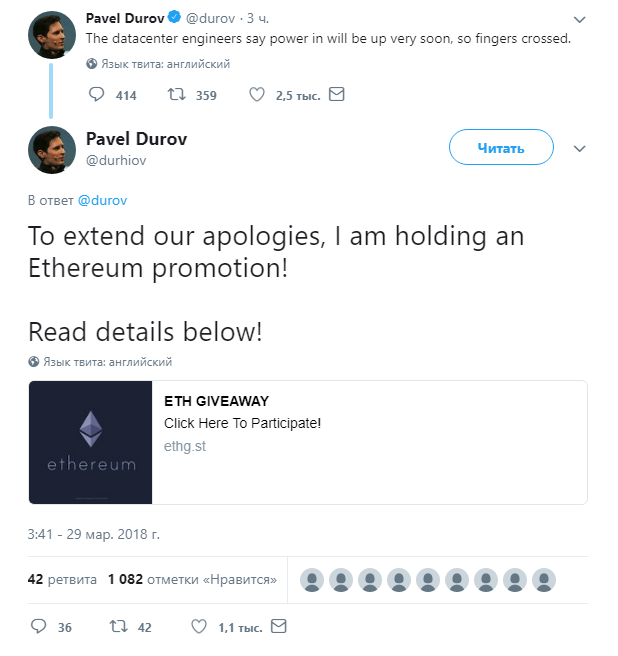
Кибермошенники достаточно быстро смекнули, что сбоем в работе мессенджера Telegram можно воспользоваться в своих целях. В результате злоумышленники создали поддельные аккаунты и просили доверчивых пользователей переводить им криптовалюту Ethereum для участия в некой программе компенсации за неудобства.

Таким образом, был создан фейковый аккаунт Павла Дурова, основателя Telegram. Интересно, что на момент публикации учетная запись все еще активна. Более того, мошеннический твит все еще красуется на странице:

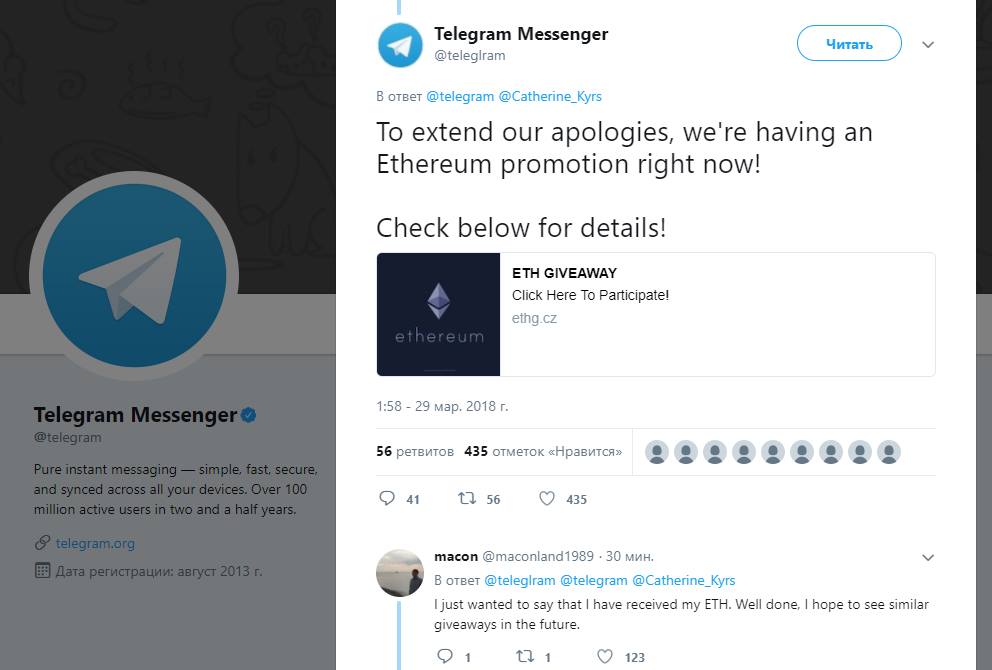
Мошенники обещали раздать пострадавшим от сбоя пользователям до 5 000 в цифровой валюте Ethereum, чего, естественно, не происходило, с людей просто собирали деньги. Отметился также поддельный аккаунт самого мессенджера:

Всего «уважаемым» преступникам удалось собрать около 28 637, 85 долларов в валюте Ethereum (70,15297565 ETH). Также можно отметить, что в ответах на мошеннический твит явно присутствуют нанятые боты для отвлечения внимания и создания видимости легитимности.

29 марта пользователи популярного мессенджера Telegram пожаловались на проблемы с доставкой и получением сообщений. Оказалось, что все дело в сбое, о котором уже официально сообщили представители Telegram.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru