



Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Исследователи Trend Micro наткнулись на вредоносный майнер, который использует уязвимость в PHP-плагине Weathermap для распространения. Зловред, добывающий цифровую валюту атакует серверы Linux.

Основываясь на результатах мониторинга, эксперты нашли общие черты с уже встречавшейся ранее вредоносной кампанией, в которой принимал участие зловред JenkinsMiner. Разница лишь в том, что новая кампания атакует системы Linux. Примечательно, что злоумышленники используют давно устраненную уязвимость, патч для которой доступен уже почти пять лет.

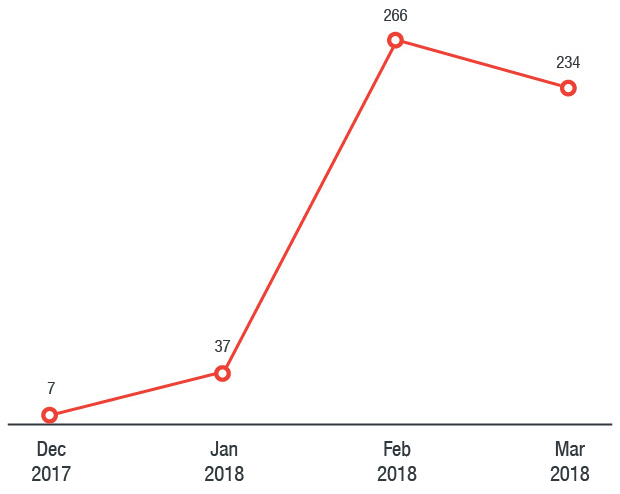
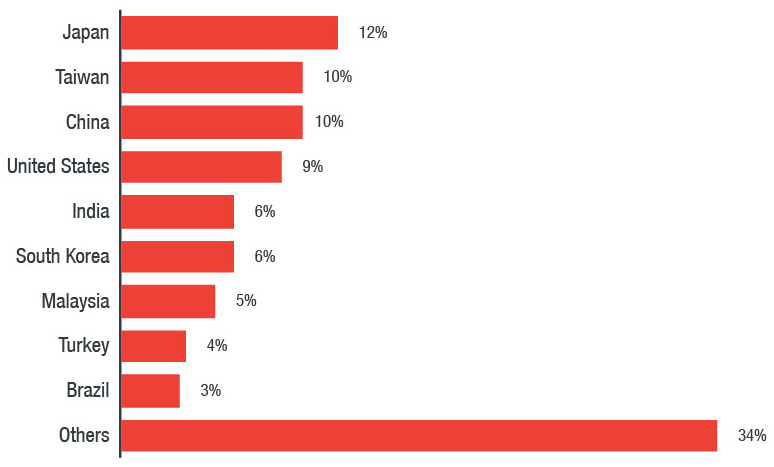
На графике, представленном ниже, видно, как возрастало количество кибератак с декабря прошлого года по март нынешнего. Также можно наблюдать наиболее атакуемые страны.

Что касается используемой бреши, то речь идет о баге в плагине Weathermap (CVE-2013-2618), который системные администраторы используют для визуализации сетевой активности. Специалисты предполагают, что киберпреступники используют эту брешь из-за доступного эксплойта, рассчитывая на то, что некоторые организации просто не обновили свои системы.

Злонамеренный код создан таким образом, что загруженный вредоносный файл будет запускаться каждые три минуты. Помимо этого, зловред модифицирует параметр ядра Linux vm.nr_hugepages для майнинга криптовалюты Monero (XMR). Также майнер контролирует, чтобы вредоносный процесс был запущен, если он по какой-то причине завершен, вредонос перезапустит его.

Сам майнер детектируется компанией Trend Micro как COINMINER_MALXMR.SM-ELF64, он загружается с того же серврера, что и первоначальный пейлоад, получивший имя watchd0g.sh.

Эксперты проанализировали пять различных образцов, используемых в этой кампании, благодаря чему удалось найти связь с кошельками Monero. По данным исследователей, атакующим удалось собрать 320 XMR, что равно приблизительно 74 677 долларам США. Причем были проанализированы лишь два кошелька, связь с которыми удалось установить. Специалисты полагают, киберпреступники заработали гораздо больше.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru