



Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Исследователи Trend Micro наткнулись на вредоносный майнер, который использует уязвимость в PHP-плагине Weathermap для распространения. Зловред, добывающий цифровую валюту атакует серверы Linux.

Основываясь на результатах мониторинга, эксперты нашли общие черты с уже встречавшейся ранее вредоносной кампанией, в которой принимал участие зловред JenkinsMiner. Разница лишь в том, что новая кампания атакует системы Linux. Примечательно, что злоумышленники используют давно устраненную уязвимость, патч для которой доступен уже почти пять лет.

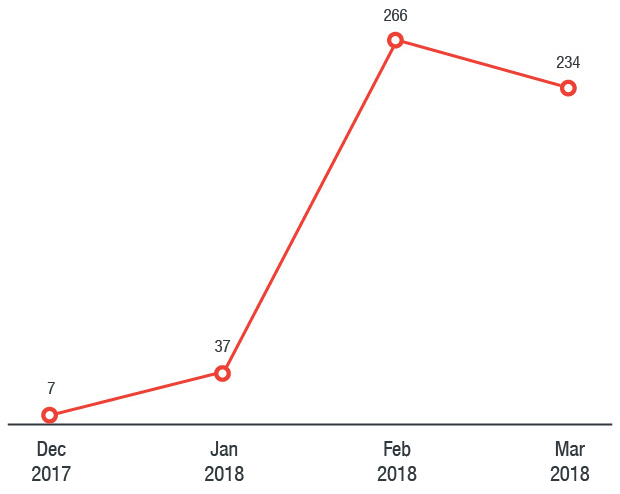
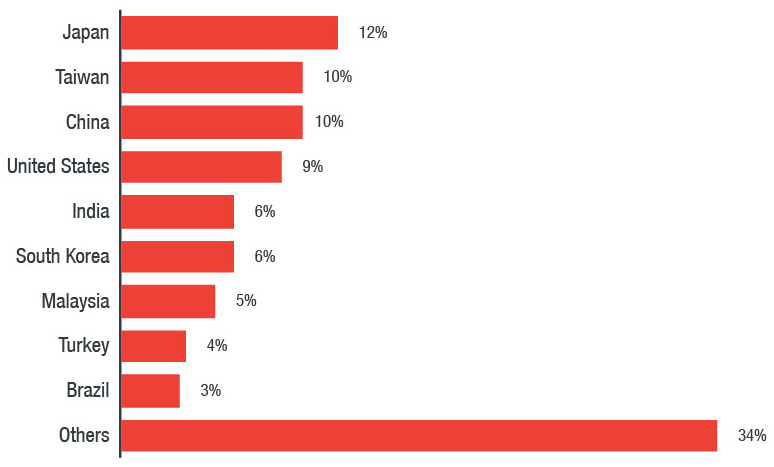
На графике, представленном ниже, видно, как возрастало количество кибератак с декабря прошлого года по март нынешнего. Также можно наблюдать наиболее атакуемые страны.

Что касается используемой бреши, то речь идет о баге в плагине Weathermap (CVE-2013-2618), который системные администраторы используют для визуализации сетевой активности. Специалисты предполагают, что киберпреступники используют эту брешь из-за доступного эксплойта, рассчитывая на то, что некоторые организации просто не обновили свои системы.

Злонамеренный код создан таким образом, что загруженный вредоносный файл будет запускаться каждые три минуты. Помимо этого, зловред модифицирует параметр ядра Linux vm.nr_hugepages для майнинга криптовалюты Monero (XMR). Также майнер контролирует, чтобы вредоносный процесс был запущен, если он по какой-то причине завершен, вредонос перезапустит его.

Сам майнер детектируется компанией Trend Micro как COINMINER_MALXMR.SM-ELF64, он загружается с того же серврера, что и первоначальный пейлоад, получивший имя watchd0g.sh.

Эксперты проанализировали пять различных образцов, используемых в этой кампании, благодаря чему удалось найти связь с кошельками Monero. По данным исследователей, атакующим удалось собрать 320 XMR, что равно приблизительно 74 677 долларам США. Причем были проанализированы лишь два кошелька, связь с которыми удалось установить. Специалисты полагают, киберпреступники заработали гораздо больше.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru