



Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Киберпреступники нашли способ обойти инструмент реализации «белых списков», используя встроенные в Windows средства.

Вредоносная технология получила название Squiblydoo, она позволяет пользователю со стандартными привилегиями загружать и выполнять сценарий, размещенный на удаленном сервере. Вся эта схема осуществляется при помощи подписанных Microsoft бинарников, которые идут в комплекте с операционной системой.

Squiblydoo предоставляет злоумышленникам механизм для запуска несанкционированных скриптов в системах, которые настроены на их блокировку, допуская к выполнению только проверенные программы, объясняют эксперты Carbon Black.

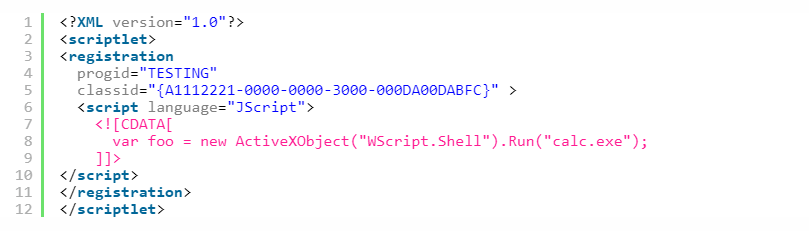
«Squiblydoo использует regsvr32.exe (служебную программу командной строки для регистрации и отмены регистрации элементов управления OLE, например, ActiveX и библиотеки DLL в реестре Windows) для загрузки XML-файла, содержащего куски Java-кода, известные как scriptlets. Таким образом, злоумышленники могут использовать ActiveX и встроенный в XML-файл скрипт VB или JS для выполнения любых типов атак», — пишут эксперты.

Также исследователи предупреждают, что Squiblydoo ориентирован на обход детектирования или блокировки соответствующим софтом. Эта вредоносная схема открывает для киберпреступников новый способ проведения атак с использованием встроенных в операционную систему средств.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru