



Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Представители криптовалютной биржи Binance опубликовали объяснения относительно недавнего инцидента, в ходе которого злоумышленникам удалось получить доступ к некоторым аккаунтам. На данный момент средства пользователей находятся в безопасности, несанкционированные операции приостановлены, а слухи о компрометации биржи не подтвердились.

Оказалось, что все дело в банальных фишинговых схемах, о которых постоянно предупреждают пользователей. Киберпреступникам удалось продумать и подготовить серию фишинговых кампаний, целью которых были пользователи биржи Binance.

В ходе подготовительных действий злоумышленники собирали информацию об ученых записях, а в самих вредоносных операциях использовали поддельные домены, которые были искусно замаскированы под легитимные.

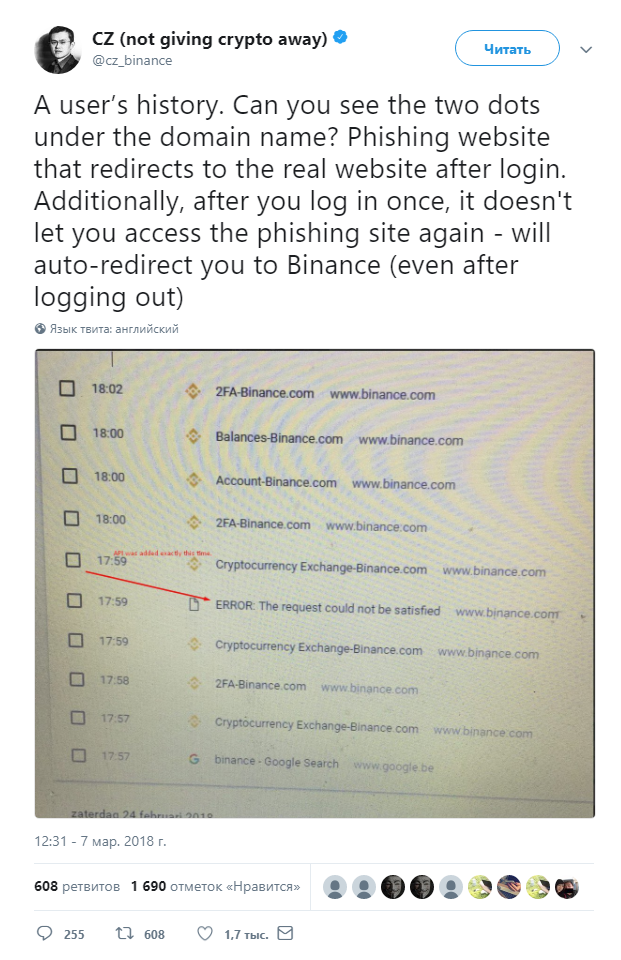
Генеральный директор Binance опубликовал в Twitter запись, в которой разъяснил принцип атаки, а также привел скриншот истории браузера, где отчетливо видна проблема с фишинговым сайтом.

«Это история браузера. Видите две точки под доменным именем? Это фишинговый сайт, перенаправляющий пользователя на реальный сайт после входа в систему. Более того, после того, как пользователь войдет в систему, получить доступ к фишинговому сайту уже не получится — вы будете автоматически перенаправлены на официальный сайт Binance (даже если выйдете из учетной записи там)», — пишет глава Binance.

Отмечается, что киберпреступники не сразу развивали активную вредоносную деятельность, предпочитая для начала работать скрытно, не вмешиваясь в функционирование скомпрометированных аккаунтов.

Они создавали ключи API для каждого скомпрометированного аккаунта, что позволило массово использовать их 7-го марта, заставив взломанные учетные записи торговать VIA/BTC, постепенно повышая цену.

Система безопасности Binance быстро (в течение двух минут) распознала нетипичное поведение и заблокировала подозрительные транзакции. После инцидента представители биржи приняли решение организовать программу выплаты вознаграждений за информацию о злоумышленниках, совершивших эту кибератаку.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru