



Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Представители криптовалютной биржи Binance опубликовали объяснения относительно недавнего инцидента, в ходе которого злоумышленникам удалось получить доступ к некоторым аккаунтам. На данный момент средства пользователей находятся в безопасности, несанкционированные операции приостановлены, а слухи о компрометации биржи не подтвердились.

Оказалось, что все дело в банальных фишинговых схемах, о которых постоянно предупреждают пользователей. Киберпреступникам удалось продумать и подготовить серию фишинговых кампаний, целью которых были пользователи биржи Binance.

В ходе подготовительных действий злоумышленники собирали информацию об ученых записях, а в самих вредоносных операциях использовали поддельные домены, которые были искусно замаскированы под легитимные.

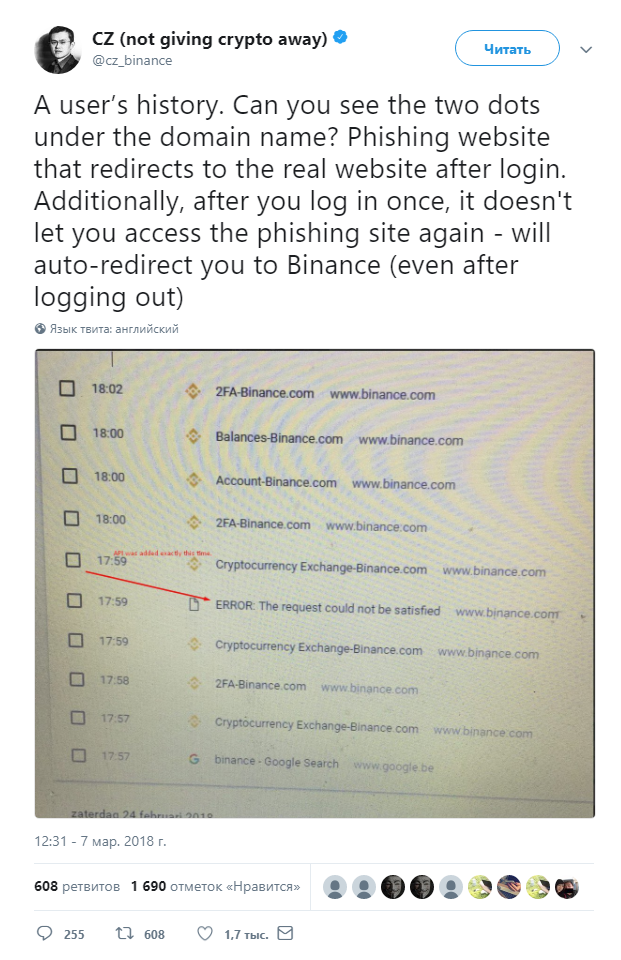
Генеральный директор Binance опубликовал в Twitter запись, в которой разъяснил принцип атаки, а также привел скриншот истории браузера, где отчетливо видна проблема с фишинговым сайтом.

«Это история браузера. Видите две точки под доменным именем? Это фишинговый сайт, перенаправляющий пользователя на реальный сайт после входа в систему. Более того, после того, как пользователь войдет в систему, получить доступ к фишинговому сайту уже не получится — вы будете автоматически перенаправлены на официальный сайт Binance (даже если выйдете из учетной записи там)», — пишет глава Binance.

Отмечается, что киберпреступники не сразу развивали активную вредоносную деятельность, предпочитая для начала работать скрытно, не вмешиваясь в функционирование скомпрометированных аккаунтов.

Они создавали ключи API для каждого скомпрометированного аккаунта, что позволило массово использовать их 7-го марта, заставив взломанные учетные записи торговать VIA/BTC, постепенно повышая цену.

Система безопасности Binance быстро (в течение двух минут) распознала нетипичное поведение и заблокировала подозрительные транзакции. После инцидента представители биржи приняли решение организовать программу выплаты вознаграждений за информацию о злоумышленниках, совершивших эту кибератаку.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru