



Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Представители криптовалютной биржи Binance опубликовали объяснения относительно недавнего инцидента, в ходе которого злоумышленникам удалось получить доступ к некоторым аккаунтам. На данный момент средства пользователей находятся в безопасности, несанкционированные операции приостановлены, а слухи о компрометации биржи не подтвердились.

Оказалось, что все дело в банальных фишинговых схемах, о которых постоянно предупреждают пользователей. Киберпреступникам удалось продумать и подготовить серию фишинговых кампаний, целью которых были пользователи биржи Binance.

В ходе подготовительных действий злоумышленники собирали информацию об ученых записях, а в самих вредоносных операциях использовали поддельные домены, которые были искусно замаскированы под легитимные.

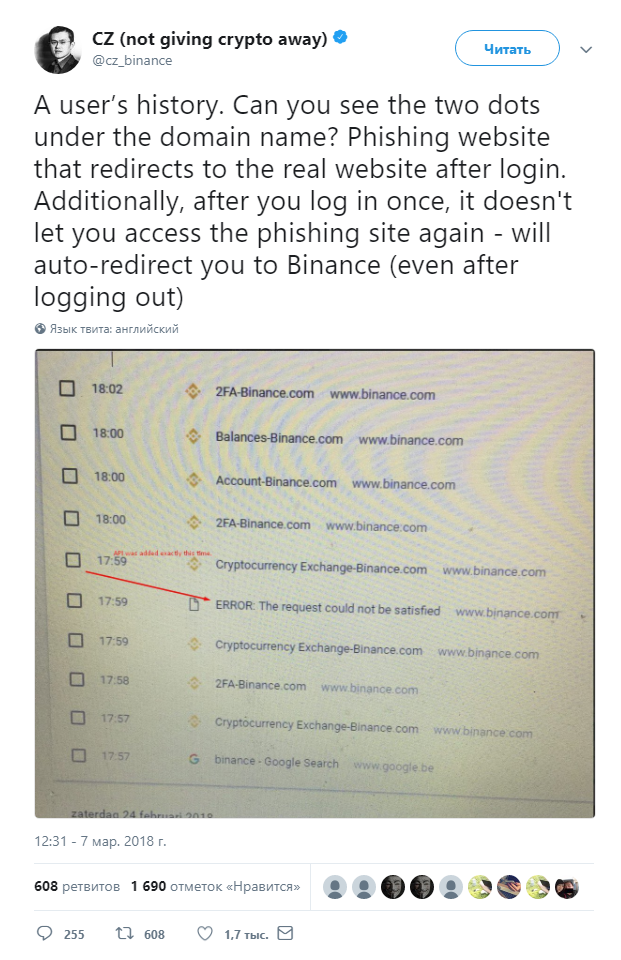
Генеральный директор Binance опубликовал в Twitter запись, в которой разъяснил принцип атаки, а также привел скриншот истории браузера, где отчетливо видна проблема с фишинговым сайтом.

«Это история браузера. Видите две точки под доменным именем? Это фишинговый сайт, перенаправляющий пользователя на реальный сайт после входа в систему. Более того, после того, как пользователь войдет в систему, получить доступ к фишинговому сайту уже не получится — вы будете автоматически перенаправлены на официальный сайт Binance (даже если выйдете из учетной записи там)», — пишет глава Binance.

Отмечается, что киберпреступники не сразу развивали активную вредоносную деятельность, предпочитая для начала работать скрытно, не вмешиваясь в функционирование скомпрометированных аккаунтов.

Они создавали ключи API для каждого скомпрометированного аккаунта, что позволило массово использовать их 7-го марта, заставив взломанные учетные записи торговать VIA/BTC, постепенно повышая цену.

Система безопасности Binance быстро (в течение двух минут) распознала нетипичное поведение и заблокировала подозрительные транзакции. После инцидента представители биржи приняли решение организовать программу выплаты вознаграждений за информацию о злоумышленниках, совершивших эту кибератаку.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru