



Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Недавно обнаруженная операция кибершпионажа на национальном уровне направлена на организации гуманитарной помощи по всему миру. Злоумышленники используют бэкдоры, скрытые во вредоносных документах Word.

Вредоносная кампания получила имя Honeybee из-за названия документов-приманок, используемых в атаках. Honeybee обнаружили исследователи антивирусной компании McAfee, также они идентифицировали вредоносную программу, используемую в атаках и распространяемую с помощью фишинговых писем — бэкдор Syscon.

Эксперты утверждают, что это модифицированная версия оригинального Syscon, впервые обнаруженного в августе. Этот бэкдор позволяет шпионить за пользователем зараженной машины, а также красть данные.

Syscon использует FTP-сервер в качестве командного центра, некоторые специалисты связывают этот бэкдор с другими вредоносными кампаниями, которые приписывают Северной Корее.

Обнаруженная McAfee вредоносная кампания стартовала в январе, зловред доставляется с помощью документов Word, имя автора которых значится как «Honeybee».

Вредоносный документ содержит макрос Visual Basic, при активации которого на компьютер устанавливается Syscon. Злонамеренное содержимое скрывается в закодированных данных Visual Basic Script.

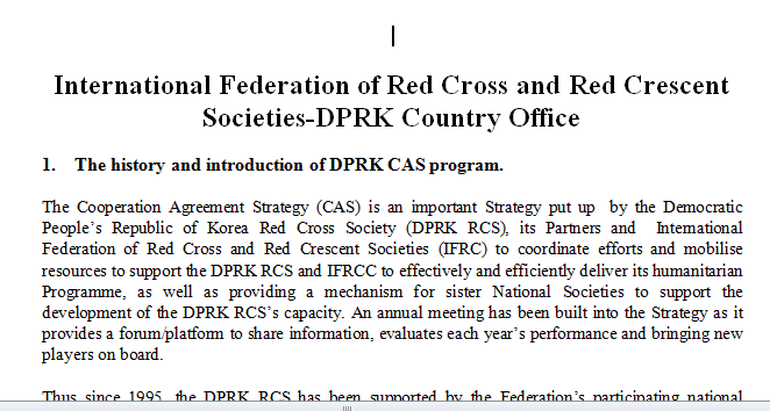
Некоторые из вредоносных писем рассылались под темой «Международное движение Красного Креста и Красного Полумесяца — Офис КНДР», именно они участвовали в распространении бэкдора.

Уловки, используемые злоумышленниками в Honeybee, банальны — жертве предлагается разрешить выполнение содержимого для открытия документа. Если пользователь соглашается, запускается вредоносный макрос.

«Вредоносная программа предназначена для сбора информации о зараженной системе, котоаря впоследствии может использовать для шпионажа», — объясняет старший аналитик компании McAfee.

Помимо основного вредоноса, идентифицированного как Syscon, во вредоносной кампании используется Win32-дроппер, получивший имя MaoCheng. Он отметился тем, что использует цифровую подпись от Adobe Systems.

«Это попытка обойти механизмы безопасности в Windows», — комментирует специалист McAfee.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru