



Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Недавно обнаруженная операция кибершпионажа на национальном уровне направлена на организации гуманитарной помощи по всему миру. Злоумышленники используют бэкдоры, скрытые во вредоносных документах Word.

Вредоносная кампания получила имя Honeybee из-за названия документов-приманок, используемых в атаках. Honeybee обнаружили исследователи антивирусной компании McAfee, также они идентифицировали вредоносную программу, используемую в атаках и распространяемую с помощью фишинговых писем — бэкдор Syscon.

Эксперты утверждают, что это модифицированная версия оригинального Syscon, впервые обнаруженного в августе. Этот бэкдор позволяет шпионить за пользователем зараженной машины, а также красть данные.

Syscon использует FTP-сервер в качестве командного центра, некоторые специалисты связывают этот бэкдор с другими вредоносными кампаниями, которые приписывают Северной Корее.

Обнаруженная McAfee вредоносная кампания стартовала в январе, зловред доставляется с помощью документов Word, имя автора которых значится как «Honeybee».

Вредоносный документ содержит макрос Visual Basic, при активации которого на компьютер устанавливается Syscon. Злонамеренное содержимое скрывается в закодированных данных Visual Basic Script.

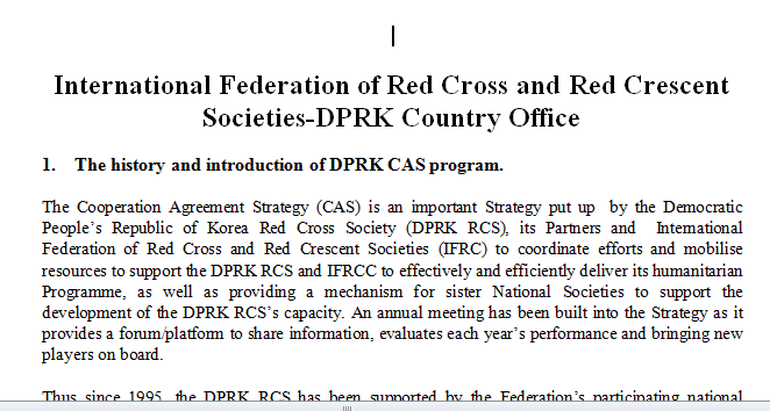
Некоторые из вредоносных писем рассылались под темой «Международное движение Красного Креста и Красного Полумесяца — Офис КНДР», именно они участвовали в распространении бэкдора.

Уловки, используемые злоумышленниками в Honeybee, банальны — жертве предлагается разрешить выполнение содержимого для открытия документа. Если пользователь соглашается, запускается вредоносный макрос.

«Вредоносная программа предназначена для сбора информации о зараженной системе, котоаря впоследствии может использовать для шпионажа», — объясняет старший аналитик компании McAfee.

Помимо основного вредоноса, идентифицированного как Syscon, во вредоносной кампании используется Win32-дроппер, получивший имя MaoCheng. Он отметился тем, что использует цифровую подпись от Adobe Systems.

«Это попытка обойти механизмы безопасности в Windows», — комментирует специалист McAfee.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru