



Windows Defender считает дистрибутив Kali Linux вредоносной программой

Windows Defender считает дистрибутив Kali Linux вредоносной программой

Windows Defender считает дистрибутив Kali Linux вредоносной программой

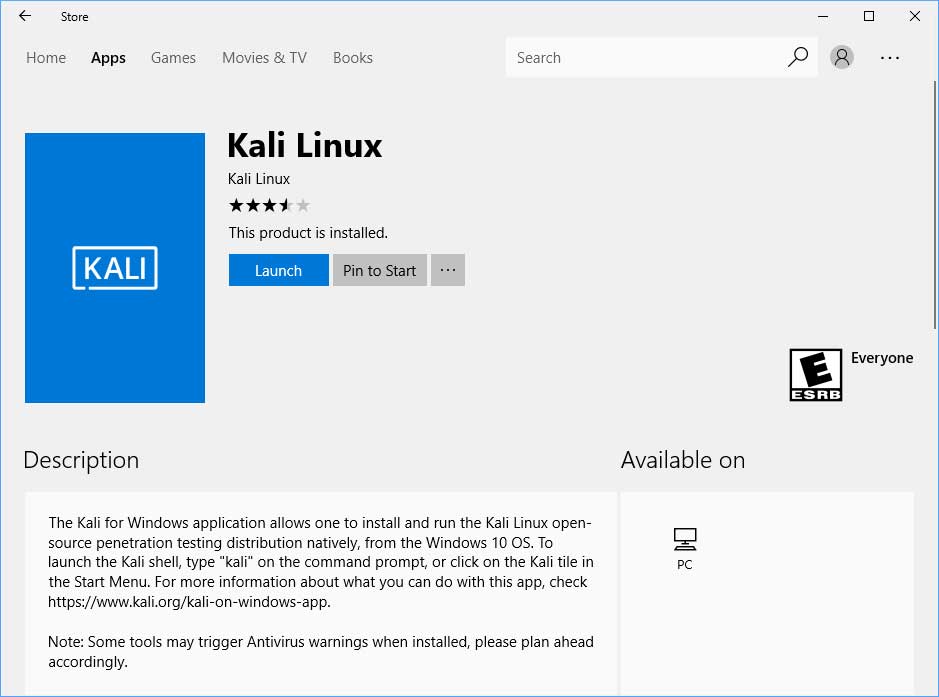
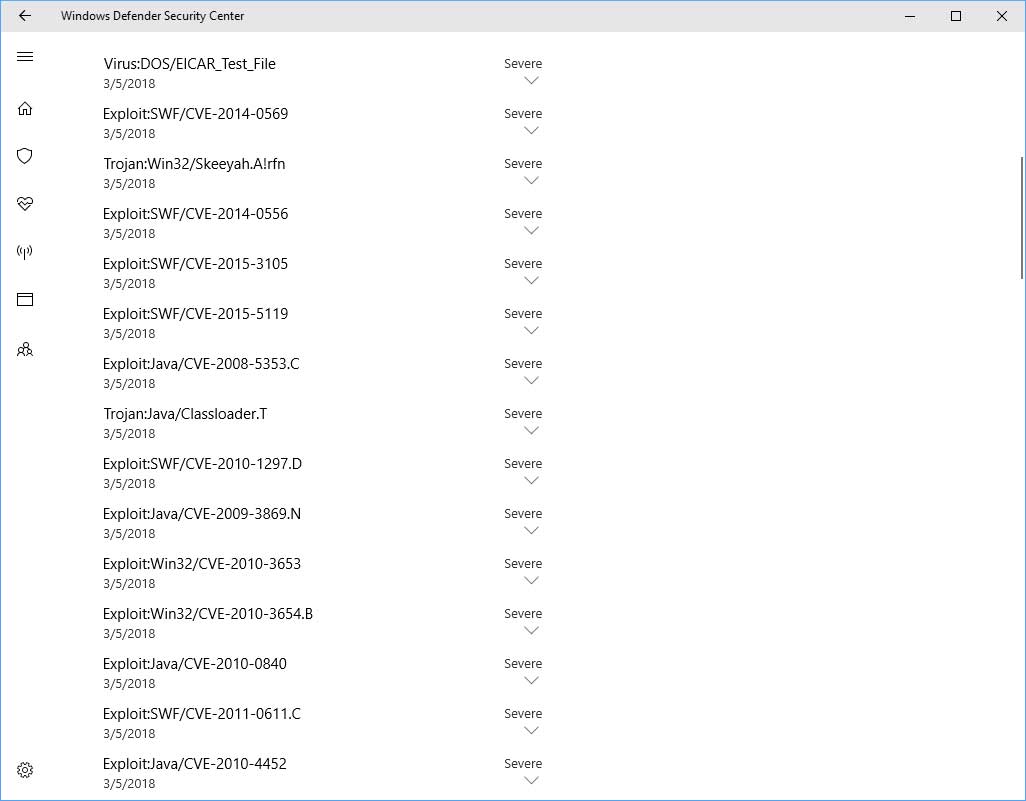
Дистрибутив Kali Linux теперь доступен в Windows 10 Store и может использоваться с подсистемой Windows для приложений на базе Linux (Windows Subsystem for Linux, WSL). Только вот Windows Defender распознает дистрибутив как вредоносную программу и начинает посылать уведомления об угрозе безопасности.

Kali Linux (ранее известный как Backtrack) — это дистрибутив, содержащий множество утилит для проведения тестов на безопасность: от анализа уязвимостей веб-приложений до взлома сетей и сервисов. С помощью Kali можно загрузить программы для защиты и безопасности компьютера, такие как Metasploit, Armitage и Burp, и использовать их для проверки своей сети на наличие уязвимостей. 

kali_windows

Чтобы начать пользоваться Kali, необходимо сначала установить WSL с панели управления Windows Features. После установки нужно зайти в Windows Store, найти Kali Linux и установить его бесплатно. Проблема в том, что после запуска Kali и начала установки инструментов программа зависнет и в конечном счете выйдет из строя, а Windows Defender начнет отображать предупреждения об обнаруженных угрозах. Судя по всему, разработчики из команды WSL Microsoft забыли сообщить команде Windows Defender о доступности Kali Linux. 

quarantined-threats

Сейчас некоторые элементы Kali распознаются Защитником Windows как программы взлома, вирусы или эксплойты. Поэтому, чтобы начать устанавливать пакеты программ Kali, сначала понадобится приостановить работу антивируса. В помощь пользователям Offensive Security опубликовали демонстрационное видео об использовании Kali в Windows 10.

Напомним, что недавно Microsoft объявили, что Windows Defender ATP может обнаруживать FinFisher.


Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru